

Les failles de sécurité dévoilées
Des chercheurs en cybersécurité ont récemment découvert plusieurs vulnérabilités critiques dans ChatGPT et ses plug-ins associés. Ces failles pourraient potentiellement être exploitées par des cybercriminels pour accéder à des milliers de comptes utilisateurs, compromettant ainsi des informations sensibles et privées.
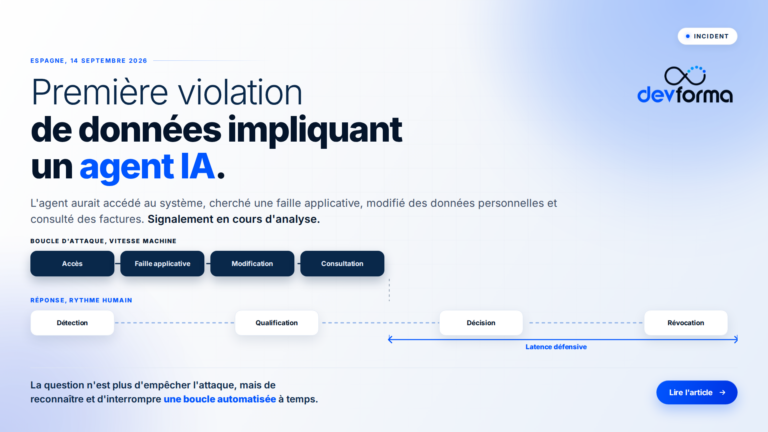
Les détails techniques des failles n’ont pas été entièrement divulgués pour des raisons de sécurité, mais il est connu que ces vulnérabilités permettent des attaques de type injection de code, permettant aux attaquants de prendre le contrôle à distance des sessions utilisateurs. Ces attaques peuvent également permettre l’accès non autorisé à des bases de données contenant des informations personnelles et financières.
Impact potentiel et réactions
L’ampleur de l’impact potentiel de ces failles est alarmante. Avec des millions d’utilisateurs à travers le monde utilisant ChatGPT pour diverses applications, allant de l’assistance personnelle à des usages professionnels, la compromission des comptes pourrait entraîner des conséquences désastreuses.
OpenAI, l’organisation derrière ChatGPT, a rapidement réagi à ces découvertes en collaborant avec les chercheurs pour comprendre et corriger ces failles. Une mise à jour de sécurité a été déployée en urgence pour résoudre les problèmes identifiés. Les utilisateurs sont fortement encouragés à mettre à jour leurs applications et à surveiller toute activité suspecte sur leurs comptes.
Mesures de précaution et recommandations
Face à cette situation, plusieurs mesures de précaution sont recommandées aux utilisateurs de ChatGPT :
- Mettre à jour régulièrement : Assurez-vous que vous utilisez la dernière version de ChatGPT et de ses plug-ins, car les mises à jour contiennent souvent des correctifs de sécurité importants.
- Surveiller les activités suspectes : Restez vigilant et surveillez toute activité inhabituelle sur votre compte.
- Utiliser l’authentification à deux facteurs (2FA) : Activer 2FA pour ajouter une couche supplémentaire de sécurité à votre compte.
- Changer régulièrement de mot de passe : Utiliser des mots de passe forts et les changer régulièrement pour réduire les risques de compromission.
Perspectives et conclusions
Cet incident met en lumière les défis continus en matière de cybersécurité dans un monde de plus en plus connecté et dépendant des technologies intelligentes. Bien que les développeurs travaillent constamment à sécuriser leurs produits, les utilisateurs doivent également jouer un rôle actif dans la protection de leurs informations.
OpenAI a réaffirmé son engagement à garantir la sécurité de ses utilisateurs et travaille en étroite collaboration avec les experts en sécurité pour renforcer la robustesse de ses systèmes. Cette situation rappelle à tous l’importance de rester informé et vigilant face aux menaces numériques croissantes.