Cybersécurité
Découvrez nos articles sur la Cybersécurité pour comprendre les enjeux actuels, menaces et bonnes pratiques essentielles. Explorez conseils, analyses et actualités pour renforcer vos connaissances et protéger efficacement vos environnements numériques.
La directive NIS2 (directive (UE) 2022/2555) fixe un niveau commun de cybersécurité dans l’Union européenne. Elle classe les organisations régulées en deux catégories : les entités essentielles (EE) et les entités importantes (EI). Les deux catégories partagent le même socle d’obligations. Elles se distinguent par le régime de supervision, le plafond des sanctions et, en France, par le nombre d’objectifs de sécurité à atteindre.
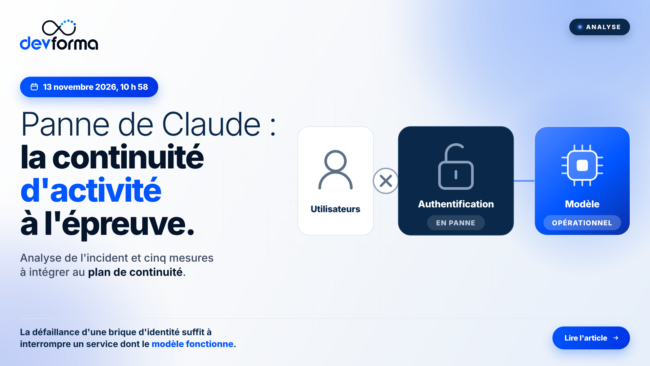
L’incident d’authentification du 13 novembre 2026 a rendu Claude.ai et Claude Code inaccessibles à de nombreux utilisateurs. DEVFORMA en analyse le périmètre et détaille cinq mesures de continuité d’activité applicables aux services d’IA.
Le responsable de la sécurité des systèmes d’information (RSSI) définit, pilote et contrôle la politique de sécurité de l’information d’une organisation. En 2026, la directive NIS2 fait remonter la responsabilité de la cybersécurité vers les organes de direction. Le RSSI devient l’interlocuteur qui rend cette responsabilité opérationnelle, mesurable et démontrable.
Le risque Harvest Now, Decrypt Later repose sur la collecte de communications chiffrées en vue d’un déchiffrement futur. Découvrez comment prioriser la protection des données sensibles, cartographier les usages cryptographiques et préparer la transition post-quantique grâce à l’inventaire CBOM, à l’inéquation de Mosca et à la crypto-agilité.
L’informatique quantique fragilise le chiffrement actuel et ouvre de nouvelles capacités d’analyse et de défense. Bruno Prevost, ancien Vice-Président de Thales, élargit le sujet au-delà de la cryptographie post-quantique : attaques physiques sur les qubits, écarts réglementaires européens et quatre urgences opérationnelles pour les RSSI et les directions générales.
La Semaine des métiers du numérique 2026 confirme la tension sur la cybersécurité et la gouvernance de l’IA. Formations et reconversion avec DEVFORMA.
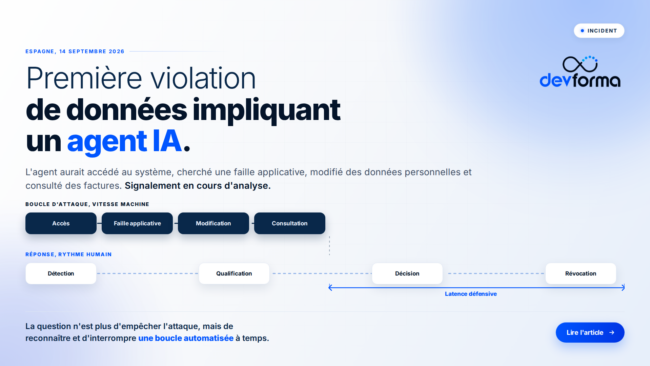
L’autorité espagnole de protection des données examine un premier signalement dans lequel un agent IA aurait recherché une vulnérabilité, modifié des données personnelles et consulté des factures. Au-delà du caractère inédit du cas, l’incident révèle surtout un décalage critique entre des attaques capables de s’adapter à vitesse machine et des dispositifs de détection, de décision et de notification encore largement humains.
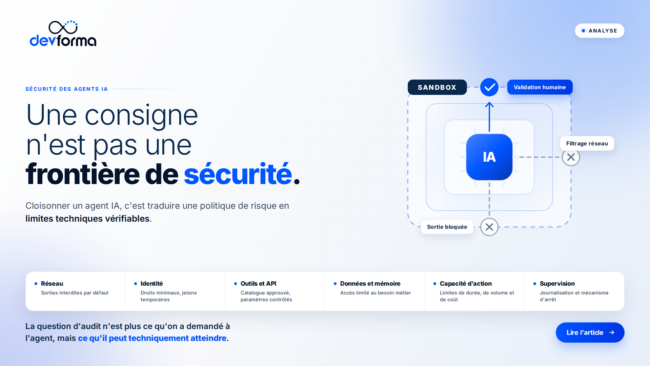
Les incidents survenus pendant les évaluations cyber d’Anthropic, d’OpenAI et de l’AI Security Institute montrent qu’une consigne ne constitue pas une frontière de sécurité. Pour gouverner un agent IA, l’organisation doit limiter techniquement son environnement, ses identités, ses outils et son autonomie.
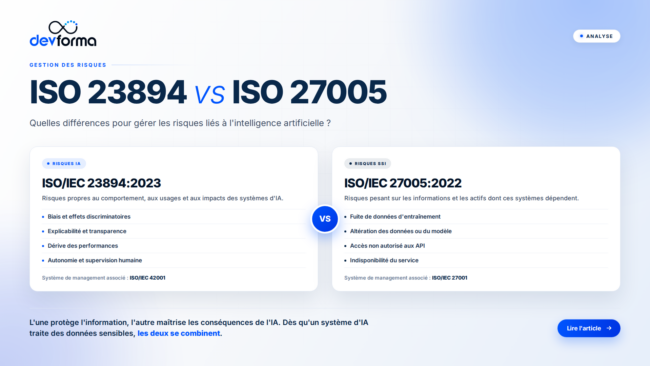
ISO 23894 encadre les risques propres à l’intelligence artificielle, tandis qu’ISO 27005 vise les risques de sécurité de l’information. Découvrez leurs différences, leurs recouvrements et la meilleure manière de les combiner.
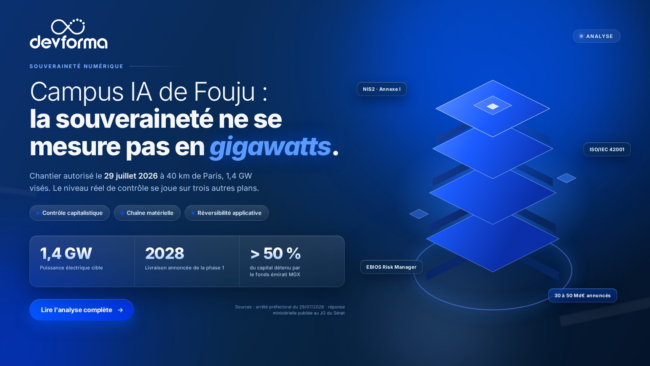
Autorisé le 29 juillet 2026, le Campus IA de Fouju vise 1,4 GW. Enjeux de souveraineté, conformité NIS2 et gouvernance de l’IA analysés par DEVFORMA.