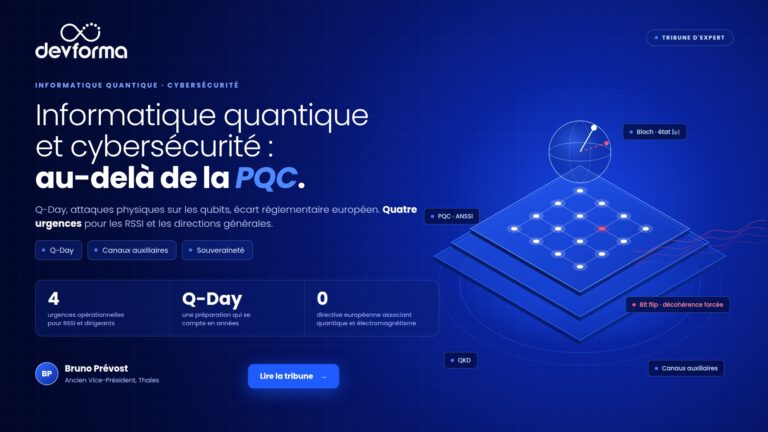
L’informatique quantique est souvent présentée comme une menace pour le chiffrement. C’est vrai. Mais c’est trop réducteur. L’informatique quantique va transformer la cybersécurité suivant 2 axes : elle va certes fragiliser certains fondements de confiance, mais elle va surtout offrir de nouvelles capacités d’analyse, de simulation et surtout de défense pour ne parler que de cybersécurité.
Une menace qui ne ressemble pas aux autres.
Le quantique n’est pas une vulnérabilité de plus, comparable à un 0-day. Un 0-day nous donne quelques heures ou quelques jours pour réagir. Le Q-Day, impose une préparation de plusieurs années. Il ne casse pas seulement un logiciel ou un protocole mais il oblige à revoir toute la chaîne de confiance, la gestion de la donnée, la dépendance aux fournisseurs et la gouvernance de sécurité dans son ensemble.
Le Q-Day est un changement de paradigme. Ce type de bascule ne se gère pas dans l’urgence opérationnelle, il se prépare en amont avec méthode. Ceux qui attendent le dernier moment ne feront pas une migration mais subiront une rupture.
Position des Etats à propos du Q-Day dans le monde
A l’image de la crypto, le positionnement des états est malheureusement trop asymétrique. Si la Chine et les Etat unis imposent des impératifs calendaires, budgets à l’appui, pour le déploiement des algorithmes post quantiques, en Europe, la prise de conscience est malheureusement moins directive.
La France, via L’ANSSI a une position claire. La cryptographie post-quantique est l’urgence face à la menace quantique. L’ANSSI a déjà franchi une première étape concrète avec l’obligation de lui présenter des solutions quantum-safe à homologuer. La Loi de Programmation Militaire soutient aussi l’effort national autour du quantique. Le sujet relève désormais de la souveraineté, de l’industrie et de la sécurité nationale. Inversement, au niveau européen, les référentiels comme eIDAS ou le Cybersecurity Act restent silencieux sur le mot “quantique”, preuve du décalage entre l’urgence technique et le niveau de formalisation réglementaire.
Le quantique est un sujet à double tranchant
Le chiffrement, le déploiement des algorithmes de PQC reste une priorité. Pourtant si ce sujet fait l’objet de l’immense majorité des articles, des plateaux Télé, des podcasts sur le quantique, il est loin, pour ne pas dire très loin, d’être la seule préoccupation. L’informatique quantique sera un formidable outil d’analyse mathématique, capable d’explorer des structures de données, des templates d’attaque et des scénarios que l’IA classique ne sait pas traiter avec la même profondeur. Coté cybersécurité, cela ouvre des perspectives inédites en matière de simulation, de détection et d’optimisation défensive mais :
- la première préoccupation, pour rester dans le pure numérique, réside dans les services quantiques déjà mis à disposition dans le cloud. Il est probable qu’ils soient déjà étudiés par des acteurs malveillants, ne serait-ce que pour comprendre comment les détourner pour les instrumentaliser dans une logique offensive. Le quantique n’est pas seulement une promesse scientifique, c’est un terrain d’expérimentation. Et, comme souvent, les attaquants iront d’abord là où la curiosité technique leur donne un avantage.
- Le second effet de bord est plus subtil encore mais probablement plus dangereux car non pris en compte aujourd’hui dans la majorité des environnements cyber. Les plateformes quantiques sont tributaires d’attaques via les canaux auxiliaires : les composants physiques, les interfaces, les émissions parasites perturbant les environnements de calcul, les rayons X…
Ce dernier point n’est pas théorique. L’histoire des systèmes numériques a déjà montré que des particules cosmiques peuvent provoquer des erreurs de mémoire ou de calcul dans des systèmes sensibles, avec des conséquences très concrètes dans l’aviation (2025) ou dans le votes électronique (2003).
Le message est simple : la cybersécurité quantique de demain ne sera pas seulement une affaire de chiffrement. Elle sera aussi une affaire de robustesse physique, de tolérance aux perturbations et de maîtrise des interactions entre matériel, logiciel et environnement. Si maintenir la Cohérence, l’état, des qubit, est le challenge des ordinateurs quantiques, trouver des angles d’attaques pour forcer la Décohérence des mêmes qubits sera malheureusement le loisir de personnes mal intentionnées…Trop peu d’experts se concentrent sur ce nouveau paradigme, moins médiatisable mais de loin le plus problématique.
Aucune Directive Européenne ne conjugue Informatique quantique et Electromagnétisme.
Allons un cran plus loin. Les RSSI vont donc devoir élargir leur vision. Les cartographies de risques cyber restent centrées sur le logiciel, le chiffrement, le poste de travail, le réseau, les API et de plus en plus sur l’IA. Demain, il faudra aussi intégrer la couche ondulatoire, vibratoire pour n’utiliser que des mots scientifiques incompréhensibles. Pour être concret, comme déjà évoqué plus haut, dans un environnement où coexisteront systèmes classiques et systèmes quantiques, des perturbations électromagnétiques, des effets de rayonnement provoquant des bit flips (inversion de probabilité entre un 0 et un 1) pourront dégrader un calcul, fausser une chaîne de décision, perturber une recherche médicale, ou perturber des systèmes de décision critiques.
Quel RSSI, aujourd’hui, est formé à analyser des rayons X susceptibles de corrompre la simulation quantique de recherche d’un nouveau médicament?
Chapitre mathématique : IA et quantique ne jouent pas dans la même cour.
On parle souvent de l’IA et du quantique comme de deux révolutions technologiques. Elles reposent d’abord sur les mêmes mathématiques : algèbre linéaire, probabilités, statistiques, espaces vectoriels de grande dimension (merci D. Hilbert). Ces grandes dimensions étant matérialisées par les milliards de paramètres d’un réseau de neurones ou les millions de qubits d’un ordinateur.
Il y a toutefois une différence subtile (Cf Vincent Strubel, ANSSI). L’IA augmente surtout les capacités existantes : elle accélère l’analyse, améliore la détection, automatise la recherche de motifs et amplifie les méthodes offensives existantes. Le quantique, lui, peut potentiellement attaquer le problème autrement, en ouvrant l’accès à des classes de calcul qui permettent de tester de nouvelles hypothèses, de nouvelles structures et de nouvelles failles aujourd’hui invisibles aux approches classiques. La protection des attaques type « Man In the Middle » ou les distributions de clés quantique (QKD) que les technologies quantiques vont permettre de maitriser à 100% sont elles-mêmes remises en cause par des technologies de photon splitting….donc de physique quantique…
Pour la cybersécurité, cela change tout. D’un côté, le quantique peut aider à analyser les mathématiques des algorithmes cryptographiques eux-mêmes, donc à remettre en cause certaines bases que l’on croyait robustes. Prenons l’exemple des crypto-monnaies. L’informatique quantique, conçue pour casser des problèmes mathématiques complexes et résoudre des systèmes distribués comme le many-body problem, pourrait exploiter ces capacités pour attaquer les cryptomonnaies. La complexité des algorithmes et la décentralisation des ledgers sont-elles vraiment des protections, ou au contraire des cibles idéales pour la quantique? Je laisse les Experts me contredire.
Les experts cyber doivent entrer dans le quantique
Il est urgent que les experts cyber entrent dans le monde quantique. Pas pour devenir physiciens, mais pour comprendre ce que le quantique change vraiment : les risques, les surfaces d’attaque, les possibilités défensives, les dépendances matérielles et les exigences de préparation. Il ne suffit plus de savoir sécuriser un SI classique. Il faut anticiper la coexistence de plusieurs mondes techniques.
Les directions devront donc accepter d’apprendre avant d’être contraintes.
Les urgences concrètes
La première urgence est de cartographier la sensibilité des données au juste besoin. Toutes les informations n’ont pas la même durée de vie, ni la même valeur stratégique. Il faut donc savoir quelles données doivent rester confidentielles et combien de temps. C’est le point de départ d’une stratégie sérieuse face au risque “collecter aujourd’hui, déchiffrer demain” (désolé pour la traduction).
La deuxième urgence est de tester les algorithmes de PQC non pas comme un simple exercice de conformité, mais comme une vraie transition industrielle. Le sujet est moins “faut-il bouger ?” que “dans quel ordre et à quel rythme ?”. C’est aussi le bon moment pour regarder de près les services quantiques cloud, à la fois pour comprendre ce qu’ils rendent possible et pour identifier les risques qu’ils introduisent. Les RSSI sont ils formés à analyser les API qui feraient appel à des algo de type Shor ?
La troisième urgence est d’intégrer le quantique dans la PSSI et dans les exercices de crise. Une crise quantique ne se traitera pas comme une crise classique, car elle touchera la durée de validité des protections, la preuve de sécurité, la confiance dans les mécanismes et la capacité de réponse. Il faut des scénarios spécifiques et une gouvernance adaptée.
La quatrième urgence est d’impliquer les assureurs et les juristes. Le quantique, comme l’IA, va brouiller les frontières entre responsabilité technique, responsabilité fournisseur ou utilisateur. Les mécanismes assurantiels devront intégrer cette nouvelle couche de risque, sous peine de laisser les entreprises sans vraie couverture intellectuelle ni contractuelle.
Les directions devront donc accepter d’apprendre avant d’être contraintes.
Une question de souveraineté managériale
Le vrai enjeu, au fond, est managérial. Le quantique n’est pas un sujet de laboratoire réservé aux physiciens, ni un simple sujet de RSSI. C’est un sujet de direction générale, parce qu’il touche à la résilience, à la souveraineté, à la protection de la valeur et à la capacité de l’entreprise à rester crédible dans un environnement de rupture.
Les dirigeants qui ont compris cela ne cherchent pas seulement des outils. Ils cherchent des sachants, des trajectoires et des partenaires capables de les aider à bâtir une transition. C’est probablement là la différence entre les organisations qui subiront le quantique et celles qui sauront en faire un levier de robustesse et de compétitivité, en résumé un différentiateur. Dans ce cadre il est urgent de combler le gap entre nos startups à la pointe des processeurs Quantiques (Quobly, Alice & Bob, Quandela, Pasqal…) et nos PME/PMI qui sont dépourvues de ressources pour faire face, ne serait-ce qu’au problème de PQC avant même de parler des problèmes ondulatoires.
Le quantique va reconfigurer la cybersécurité, la gouvernance des risques et la manière même dont les entreprises pensent la confiance numérique. Ceux qui s’y préparent maintenant auront un avantage décisif. Ceux qui attendent auront un retard définitif.