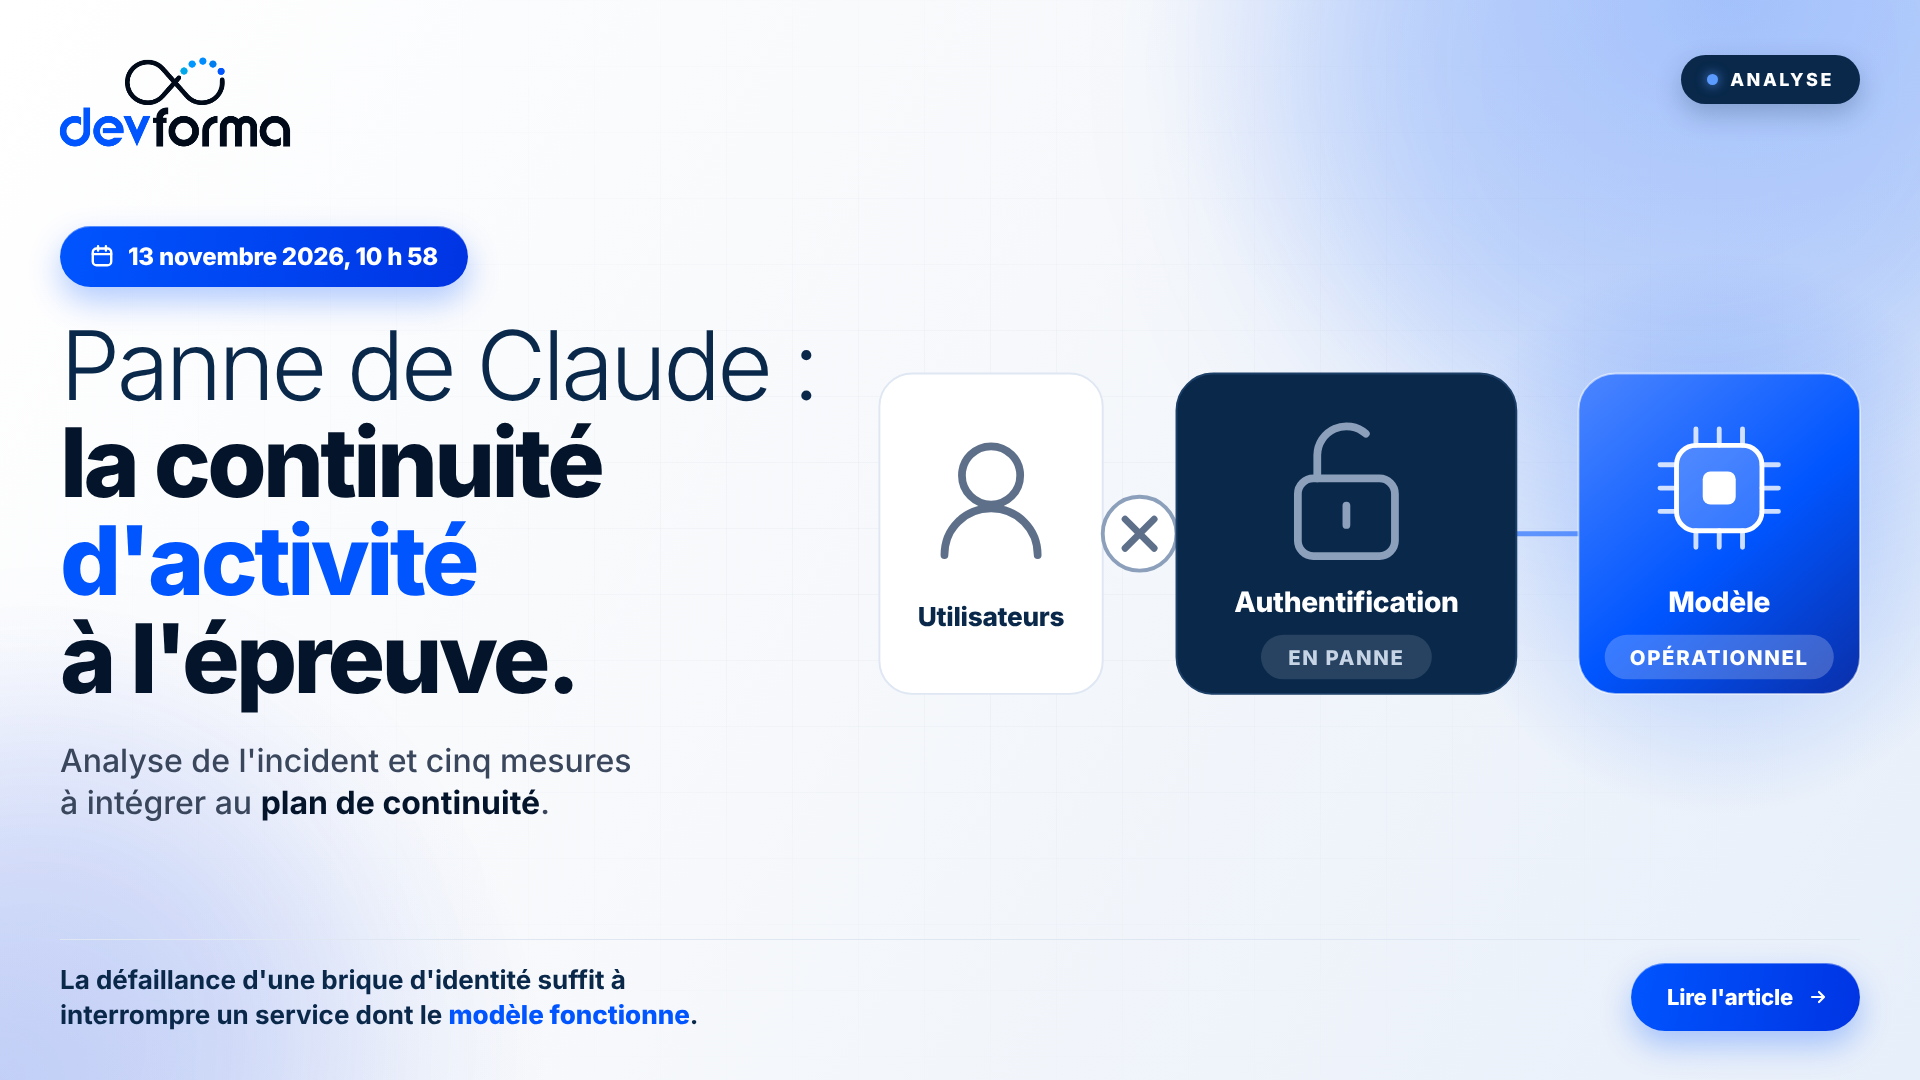
Le 13 novembre 2026 à 10 h 58, heure de Paris, Anthropic a ouvert un incident portant sur l’authentification des utilisateurs de Claude.ai et de Claude Code. Cette panne de Claude matérialise un risque identifié par les référentiels de continuité : l’indisponibilité d’un service tiers d’IA intégré à des activités critiques. Le présent article décrit le périmètre de l’incident, l’analyse au regard d’ISO/IEC 27001, d’ISO 22301 et de la directive NIS2, puis les mesures à intégrer au plan de continuité d’activité (PCA).
Périmètre et chronologie de l’incident
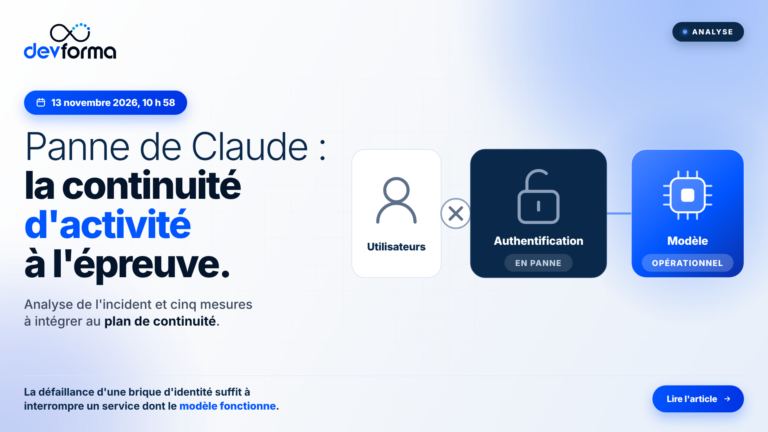
Le bulletin initial, publié à 09 h 58 UTC, porte le statut « Investigating » et vise l’authentification des utilisateurs. La page de statut d’Anthropic classait Claude.ai en panne majeure, Claude Console (platform.claude.com) et Claude Code en panne partielle, et Claude Cowork en service dégradé. L’API Claude restait déclarée opérationnelle. À l’heure de rédaction, l’origine de l’incident restait indéterminée. Suivi de l’incident chez Anthropic.
Ce périmètre appelle une lecture technique. L’incident affecte la brique d’identité et d’accès, tandis que le service d’inférence exposé par l’API demeure disponible. La défaillance d’un seul composant transverse suffit donc à interrompre l’usage pour les collaborateurs, alors que le modèle lui-même fonctionne.
Un second incident, ouvert la veille, concerne le connecteur Microsoft 365. Les recherches, la consultation des courriels et les actions sur les calendriers échouaient pour la majorité des requêtes depuis Claude. Anthropic attribue ces erreurs à une perturbation chez Microsoft, ce qui illustre une dépendance de second rang : le fournisseur du fournisseur.
La disponibilité, critère de sécurité de l’information
La disponibilité constitue, avec la confidentialité et l’intégrité, l’un des trois critères de la sécurité de l’information. L’article 32 du RGPD impose de garantir la disponibilité et la résilience constantes des systèmes de traitement. Plusieurs référentiels encadrent directement la situation observée le 13 novembre.
- ISO/IEC 27001:2022, Annexe A. La mesure 5.30 exige la préparation des TIC pour la continuité d’activité. La mesure 5.29 impose le maintien de la sécurité de l’information pendant une perturbation. La mesure 5.23 encadre l’acquisition, l’utilisation et la sortie des services en nuage, catégorie dont relèvent les assistants d’IA en mode SaaS.
- ISO 22301:2019. La norme prescrit l’analyse d’impact sur l’activité (BIA), la définition de stratégies et de solutions de continuité, la rédaction des plans et un programme d’exercices.
- Directive NIS2, article 21. Les mesures de gestion des risques incluent la continuité des activités et la sécurité de la chaîne d’approvisionnement, y compris les relations avec les fournisseurs directs.
- ISO/IEC 42001. Le système de management de l’IA attribue les responsabilités liées aux usages et prévoit l’évaluation des impacts des systèmes d’IA, indisponibilité comprise.
Le fonctionnement en mode dégradé porte un risque spécifique. En l’absence de solution de repli autorisée, les collaborateurs se tournent vers des assistants personnels et y copient des journaux techniques, des identifiants ou des données clients. La CNIL rappelle que le niveau de protection des données doit être maintenu dans les modes de fonctionnement prévus par le plan de continuité. Fiche pratique de la CNIL.
Indicateurs de continuité appliqués à un assistant d’IA
| Indicateur | Définition | Application à un assistant d’IA |
|---|---|---|
| DMIA (MTPD) | Durée maximale d’interruption admissible d’une activité avant impact inacceptable. | Délai au-delà duquel l’absence de l’assistant compromet un livrable, un engagement contractuel ou une obligation réglementaire. |
| RTO | Délai de reprise visé, inférieur à la DMIA. | Temps nécessaire pour basculer l’activité vers la solution de repli et produire un premier résultat exploitable. |
| PDMA (RPO) | Perte de données maximale admissible. | Volume d’instructions, de procédures et d’historiques conservés uniquement dans l’outil et inaccessibles pendant l’incident. |
Cinq mesures à intégrer au plan de continuité
- Cartographier les usages de l’IA et leur criticité. Chaque activité qui s’appuie sur un assistant d’IA est recensée dans le BIA, avec le fournisseur concerné, les connecteurs utilisés et les dépendances de second rang.
- Fixer la DMIA et le critère d’activation. Pour chaque activité prioritaire, le plan précise le délai d’attente admissible, la fonction habilitée à décider de la bascule et la source de référence pour qualifier l’incident, en premier lieu la page de statut du fournisseur.
- Sortir les procédures de l’outil. Les instructions, modèles de requêtes et méthodes d’analyse sont conservés dans le référentiel documentaire interne, accessible indépendamment de l’assistant.
- Qualifier une solution de repli autorisée. Procédure manuelle, second fournisseur référencé ou autre canal d’accès au même service : la solution retenue est validée au préalable par le RSSI et le DPO. Le 13 novembre, l’API restait opérationnelle alors que la connexion aux interfaces échouait, ce qui confirme l’intérêt d’étudier plusieurs voies d’accès.
- Exercer, mesurer, tracer. Un exercice sur dossier fictif, réalisé avec les seuls outils autorisés, permet de mesurer le délai réel de reprise. Le retour d’expérience alimente la mise à jour du PCA et la procédure de retour à la normale.
L’accompagnement proposé par DEVFORMA
DEVFORMA accompagne les organisations dans le Bilan d’impact sur l’activité (BIA), la stratégie de continuité / résilience et la conception des plans de continuité et la conduite des exercices de crise. Le cabinet intervient également sur la gouvernance des usages de l’IA dans le cadre d’ISO/IEC 42001, notamment la définition des responsabilités et l’évaluation des dépendances aux fournisseurs. Un diagnostic des activités dépendantes de l’IA peut être demandé auprès de l’équipe conseil de DEVFORMA.
Pour les équipes qui pilotent elles-mêmes cette démarche, la formation ISO 22301 Lead Implementer couvre la mise en œuvre d’un système de management de la continuité d’activité, du BIA à la vérification de l’efficacité des stratégies retenues.