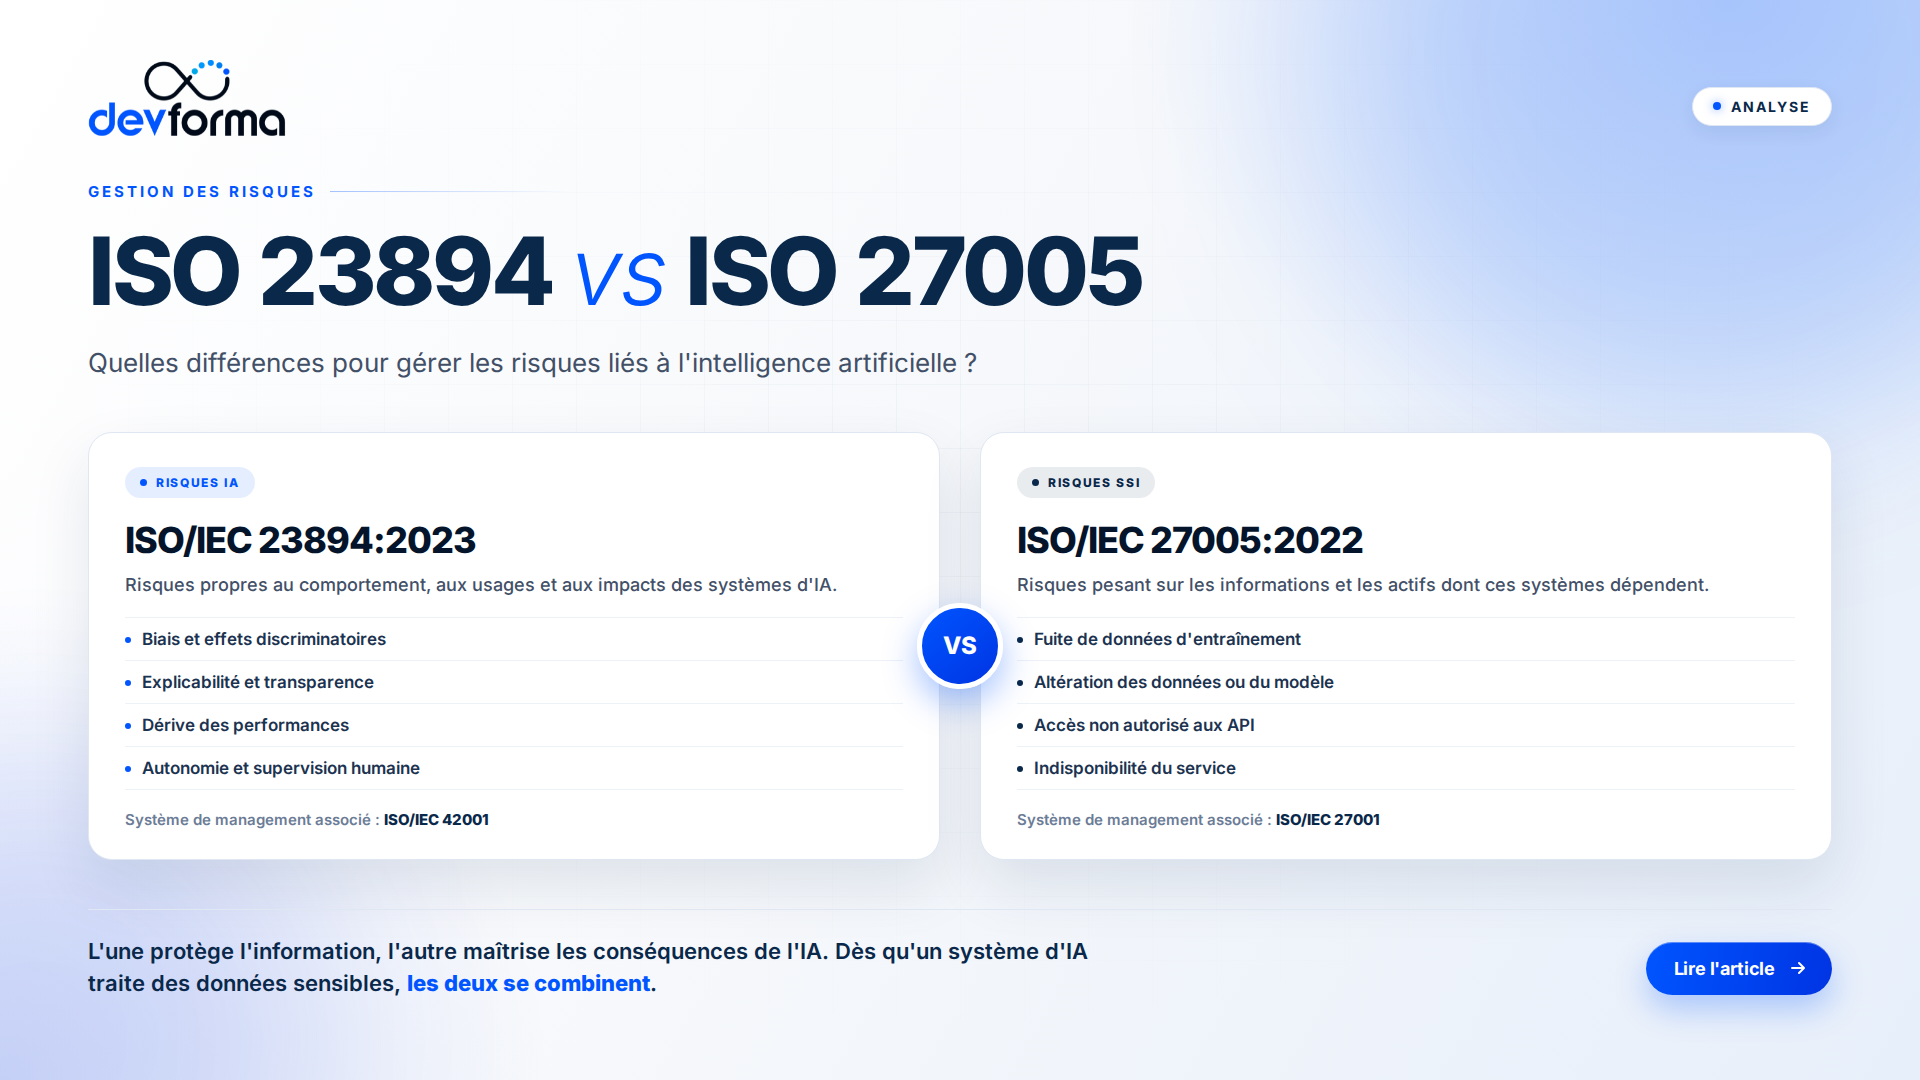
ISO/IEC 23894 et ISO/IEC 27005 encadrent toutes les deux le management du risque, mais elles ne répondent pas à la même question. ISO 23894 traite l’ensemble des risques propres aux systèmes d’intelligence artificielle, tandis qu’ISO 27005 se concentre sur les risques liés à la sécurité de l’information.
Une entreprise qui déploie de l’IA ne doit donc pas nécessairement choisir entre les deux. Dès qu’un système d’IA manipule des données sensibles, influence une décision ou s’intègre au système d’information, les deux référentiels deviennent complémentaires.
ISO 23894 vs ISO 27005 : la différence en une phrase
ISO 27005 cherche à protéger l’information ; ISO 23894 cherche à maîtriser les conséquences du fonctionnement et de l’utilisation de l’IA.
Un système d’IA peut être correctement protégé contre les accès non autorisés tout en produisant des résultats biaisés, inexacts ou impossibles à expliquer. À l’inverse, un modèle peut être performant et équitable, mais exposer des données confidentielles ou présenter des vulnérabilités techniques. C’est précisément cette double réalité qui justifie l’utilisation conjointe des deux normes.
Qu’est-ce que l’ISO/IEC 23894:2023 ?
ISO/IEC 23894:2023 fournit des recommandations permettant aux organisations de gérer les risques spécifiquement liés à l’intelligence artificielle. Elle s’adresse aux structures qui développent, produisent, fournissent, déploient ou utilisent des produits, systèmes et services reposant sur l’IA.
Son périmètre dépasse la cybersécurité. Une analyse fondée sur ISO 23894 peut notamment prendre en compte :
- la qualité et la représentativité des données ;
- les biais et les effets discriminatoires ;
- l’exactitude et la fiabilité des résultats ;
- la transparence et l’explicabilité ;
- le niveau d’autonomie du système ;
- la supervision humaine ;
- la dérive des performances dans le temps ;
- les usages détournés ou non prévus ;
- les conséquences sur les personnes, l’organisation et la société.
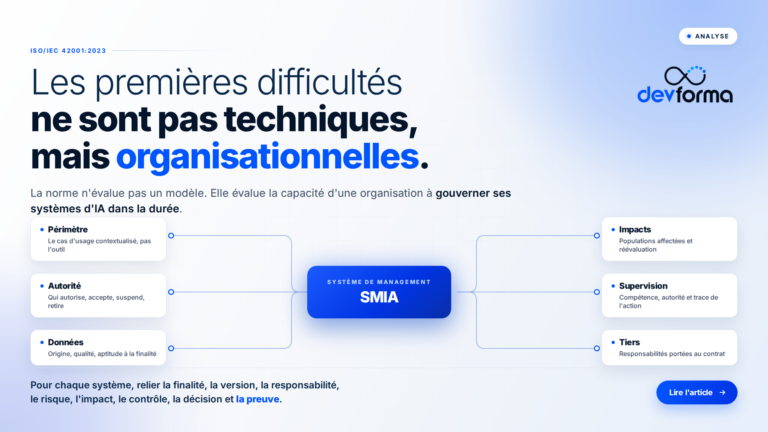
La norme accompagne l’intégration du management du risque dans les activités liées à l’IA et tout au long du cycle de vie du système. Elle est cohérente avec les principes généraux d’ISO 31000 et complète le système de management de l’intelligence artificielle défini par ISO/IEC 42001.
ISO 23894 contient des recommandations et non les exigences d’un système de management certifiable. Une entreprise ne reçoit donc pas une certification ISO 23894 comparable à une certification ISO 42001.
Qu’est-ce que l’ISO/IEC 27005:2022 ?
ISO/IEC 27005:2022 fournit des recommandations pour identifier, analyser, évaluer, traiter, communiquer et surveiller les risques liés à la sécurité de l’information. Elle soutient directement la mise en œuvre d’un système de management de la sécurité de l’information conforme à ISO/IEC 27001. Son objectif est d’aider l’organisation à prendre des décisions proportionnées face aux menaces pouvant affecter ses informations, ses processus, ses services et ses actifs numériques.
Dans le contexte d’un système d’IA, ISO 27005 permet notamment d’étudier :
- la fuite de données d’entraînement ou de données saisies par les utilisateurs ;
- l’accès non autorisé à un modèle, à une base vectorielle ou à une API ;
- la modification malveillante des données ou des paramètres ;
- l’indisponibilité du service ou de ses fournisseurs critiques ;
- la compromission des comptes techniques et des secrets ;
- l’empoisonnement des données sous l’angle de l’intégrité ;
- les incidents affectant la confidentialité, l’intégrité ou la disponibilité.
ISO 27005 ne constitue pas non plus une certification d’entreprise autonome. Elle apporte une méthode de gestion des risques mobilisable dans un SMSI certifiable selon ISO 27001. Les professionnels peuvent en revanche obtenir une certification de personne délivrée par un organisme tel que PECB.
Tableau comparatif entre ISO 23894 et ISO 27005
| Norme | ISO/IEC 23894:2023 | ISO/IEC 27005:2022 |
|---|---|---|
| Domaine | Intelligence artificielle | Sécurité de l’information |
| Question principale | Quels risques le système d’IA crée-t-il ou amplifie-t-il ? | Quels risques peuvent compromettre les informations et les actifs associés ? |
| Objet analysé | Système d’IA, usages, données, modèle, décisions et parties affectées | Informations, actifs, processus, services, menaces et vulnérabilités |
| Risques caractéristiques | Biais, erreurs, manque d’explicabilité, dérive, autonomie excessive, mauvaise utilisation | Fuite, altération, indisponibilité, cyberattaque, accès non autorisé, compromission |
| Cycle de vie | Conception, développement, déploiement, exploitation, évolution et retrait du système d’IA | Ensemble du cycle de gestion des risques SSI et des changements affectant le SMSI |
| Système de management associé | ISO/IEC 42001 — SMIA | ISO/IEC 27001 — SMSI |
| Utilisateurs principaux | AI Risk Managers, responsables IA, data, juridique, conformité, métiers | RSSI, Risk Managers SSI, équipes GRC, DSI, audit et conformité |
ISO 27005 suffit-elle pour gérer les risques de l’IA ?
Non, car tous les risques liés à l’IA ne sont pas des risques de sécurité de l’information.
ISO 27005 peut couvrir efficacement la confidentialité d’un jeu de données, l’intégrité d’un modèle, la disponibilité d’un service ou la compromission d’une API. Elle ne suffit toutefois pas à examiner, à elle seule, la pertinence d’une décision algorithmique, l’équité du résultat, la représentativité des données, l’explicabilité ou le niveau de supervision humaine.
Un registre de risques limité aux événements de cybersécurité peut donc laisser de côté des scénarios majeurs :
- un modèle de recrutement défavorise indirectement une catégorie de candidats ;
- un système de scoring produit une recommandation inexpliquée ;
- un assistant génère une information fausse utilisée dans une décision métier ;
- les performances se dégradent après une évolution des données ;
- un agent exécute une action qui dépasse l’autorité qui lui avait été accordée.
Ces scénarios relèvent directement du management des risques IA et justifient l’apport d’ISO 23894.
Cas pratique : analyser un outil d’IA utilisé pour le recrutement
Prenons l’exemple d’une entreprise qui utilise une solution d’IA pour classer les candidatures et recommander les profils à examiner en priorité.
Analyse avec ISO 27005
L’équipe SSI s’intéressera notamment aux questions suivantes :
- Les CV et données personnelles sont-ils accessibles à des personnes non autorisées ?
- Les échanges avec le fournisseur et les API sont-ils sécurisés ?
- Un attaquant peut-il modifier les données ou les résultats ?
- Le service est-il disponible pendant les périodes de recrutement ?
- Les journaux, sauvegardes et secrets techniques sont-ils correctement protégés ?
Les mesures de traitement pourront inclure le contrôle des accès, le chiffrement, la journalisation, la gestion des fournisseurs, la sauvegarde et les tests de sécurité.
Analyse avec ISO 23894
L’équipe IA, les RH, la conformité et les métiers examineront d’autres dimensions :
- Les données historiques reproduisent-elles des biais de recrutement ?
- Les critères utilisés sont-ils pertinents par rapport au poste ?
- Le système pénalise-t-il indirectement certains groupes ?
- Le recruteur comprend-il les limites de la recommandation ?
- Une personne peut-elle contester ou faire réexaminer une décision ?
- Les performances restent-elles stables lorsque le marché de l’emploi évolue ?
- L’utilisation réelle correspond-elle toujours à la finalité autorisée ?
Les mesures pourront porter sur la qualité et la représentativité des données, les tests de biais, la documentation, la supervision humaine, les seuils d’escalade et la surveillance des performances.
Cet exemple montre que les deux analyses ne se répètent pas : elles couvrent des catégories de risques différentes autour du même système.
Comment combiner ISO 23894 et ISO 27005 sans créer deux dispositifs parallèles ?
La bonne pratique ne consiste pas à créer deux registres isolés qui seraient pilotés par des équipes incapables de partager leurs arbitrages. Une organisation peut conserver une gouvernance commune tout en distinguant clairement la nature des risques.
1. Établir un inventaire commun
Le registre doit relier chaque système d’IA à ses propriétaires, ses utilisateurs, ses données, ses modèles, ses fournisseurs, ses interfaces et ses processus métier.
2. Conserver une taxonomie explicite
Chaque risque peut être qualifié comme risque SSI, risque IA ou risque mixte. Un empoisonnement des données, par exemple, peut affecter à la fois l’intégrité du système et l’équité de ses résultats.
3. Définir des critères d’impact adaptés
Les échelles communes de vraisemblance et de sévérité peuvent être conservées, mais les conséquences doivent couvrir plusieurs dimensions : sécurité, finance, conformité, droits des personnes, réputation, qualité du service et continuité.
4. Associer les bonnes parties prenantes
Les ateliers doivent réunir, selon le cas, le RSSI, le DPO, le Risk Manager, les équipes data et IA, le juridique, le responsable métier et les représentants des personnes affectées.
5. Relier les traitements aux deux systèmes de management
Les mesures de sécurité alimentent le SMSI ISO 27001. Les mesures de gouvernance, de supervision, de qualité et de suivi du comportement alimentent le SMIA ISO 42001. Certaines preuves peuvent être mutualisées : gestion des compétences, fournisseurs, incidents, changements, audits et revues de direction.
6. Définir les déclencheurs de réévaluation
L’analyse doit être revue lors d’un changement de modèle, de fournisseur, de données, de finalité, de population utilisatrice, de niveau d’autonomie, après un incident ou lorsqu’une dérive de performance est détectée.
DEVFORMA détaille cette logique dans son article consacré à l’intégration de l’intelligence artificielle au périmètre du SMSI et dans son offre de sécurité et gouvernance IA intégrées.
Quel lien avec ISO 42001 et ISO 27001 ?
La relation entre ces quatre normes peut être résumée simplement :
| Système de management certifiable | Guide de gestion des risques associé |
|---|---|
| ISO/IEC 42001 — système de management de l’IA | ISO/IEC 23894 — management des risques liés à l’IA |
| ISO/IEC 27001 — système de management de la sécurité de l’information | ISO/IEC 27005 — management des risques SSI |
ISO 42001 et ISO 27001 définissent des exigences organisationnelles et peuvent faire l’objet d’une certification de l’entreprise. ISO 23894 et ISO 27005 fournissent des recommandations pour améliorer la qualité et la cohérence du processus de gestion des risques.
Une organisation qui dispose déjà d’un SMSI peut étendre ses mécanismes existants au lieu de construire une gouvernance IA entièrement séparée : comité, méthode, critères d’acceptation, registre, traitement, suivi, audit interne et amélioration continue peuvent être articulés.
Et l’ISO/IEC 27090 sur la sécurité des systèmes d’IA ?
ISO/IEC 27090 complète ce paysage en traitant les menaces et compromissions de sécurité propres aux systèmes d’IA. Elle approfondit notamment la compréhension, la détection et la réduction des menaces visant les données, les modèles et les processus IA.
Son rôle est différent :
- ISO 23894 structure le management global des risques IA ;
- ISO 27005 structure le management des risques de sécurité de l’information ;
- ISO 27090 apporte une profondeur supplémentaire sur les menaces de cybersécurité spécifiques à l’IA.
À la date de rédaction de cet article, le 2 septembre 2026, l’ISO présente encore ISO/IEC 27090 comme étant en cours de publication.
Quelle formation choisir ?
Le choix dépend du périmètre professionnel recherché.
| Votre objectif | Formation DEVFORMA recommandée |
|---|---|
| Réaliser et piloter des analyses de risques SSI | ISO/IEC 27005:2022 Risk Manager |
| Identifier, évaluer et traiter les risques associés à l’IA | Lead AI Risk Manager |
| Mettre en œuvre un système de management de l’IA | ISO/IEC 42001 Lead Implementer |
| Mettre en œuvre un SMSI | ISO/IEC 27001 Lead Implementer |
| Construire des scénarios de risques cyber avec une méthode reconnue par l’ANSSI | EBIOS Risk Manager |
Pour une organisation qui souhaite unifier sécurité de l’information, gouvernance de l’IA et préparation à l’AI Act, DEVFORMA propose également un accompagnement ISO 42001 et AI Act ainsi qu’une trajectoire intégrée ISO 27001–ISO 42001.
Conclusion
ISO 23894 permet d’identifier et de traiter les risques propres au comportement, aux usages et aux impacts des systèmes d’IA. ISO 27005 protège les informations et les actifs dont ces systèmes dépendent.
Pour un système d’IA à faible impact et ne manipulant aucune information sensible, une analyse ciblée peut suffire. Mais dès que l’IA traite des données importantes, influence des décisions ou dispose d’une autonomie opérationnelle, l’organisation doit réunir les deux perspectives : sécurité de l’information et gouvernance du risque IA.
Vous souhaitez identifier la formation ou la trajectoire de mise en œuvre adaptée à votre organisation ? Contactez DEVFORMA pour échanger avec notre équipe.
FAQ — ISO 23894 et ISO 27005
Quelle est la principale différence entre ISO 23894 et ISO 27005 ?
ISO 23894 traite les risques spécifiques à l’intelligence artificielle, comme les biais, les erreurs, l’opacité, la dérive et l’autonomie. ISO 27005 traite les risques de sécurité de l’information, comme les fuites, les altérations, les accès non autorisés et l’indisponibilité.
ISO 23894 est-elle certifiable ?
Non. ISO 23894 est une norme de recommandations. Une organisation peut utiliser ses lignes directrices pour structurer ses analyses de risques IA, mais la norme de système de management certifiable dans ce domaine est ISO 42001.
ISO 27005 est-elle certifiable pour une entreprise ?
Non. ISO 27005 guide la gestion des risques SSI et soutient la mise en œuvre d’ISO 27001. L’entreprise peut être certifiée ISO 27001, tandis qu’un professionnel peut obtenir une certification de personne ISO 27005 auprès d’un organisme de certification.
Une entreprise certifiée ISO 27001 doit-elle aussi utiliser ISO 23894 ?
Cela dépend de ses activités. Si elle développe ou utilise des systèmes d’IA susceptibles d’affecter des personnes, des décisions ou des processus importants, ISO 23894 apporte une couverture que la seule gestion des risques SSI ne fournit pas.
Peut-on utiliser le même registre pour les risques SSI et les risques IA ?
Oui, à condition de distinguer les catégories de risques, les critères d’impact, les propriétaires et les mesures de traitement. Un registre commun évite les doublons et facilite les arbitrages entre le SMSI et le SMIA.
ISO 23894 garantit-elle la conformité à l’AI Act ?
Non. Elle fournit une base structurée pour le management des risques IA, mais elle ne remplace ni l’analyse juridique ni les obligations spécifiques applicables à chaque catégorie de système au titre du règlement européen.