
Introduction
Aujourd’hui, de plus en plus de professionnels souhaitent évoluer vers un rôle stratégique au cœur de la cybersécurité : celui de CISO (Chief Information Security Officer) ou RSSI. Mais par où commencer ? Et surtout, comment structurer une montée en compétences cohérente sur plusieurs années ?
Chez DEVFORMA, nous accompagnons les professionnels souhaitant se préparer à ce rôle clé grâce à un plan de formation certifiant, permettant de maîtriser tous les aspects du rôle : gouvernance, gestion des risques, sécurité opérationnelle, continuité d’activité, gestion des incidents et pilotage global de la cybersécurité.
Qu’est-ce qu’un CISO ?
Le CISO est chargé de :
● Définir et piloter la stratégie cybersécurité
● Assurer la sécurité, la confidentialité et la disponibilité des systèmes d’information
● Superviser la gestion des risques et la conformité aux normes
● Piloter les équipes et coordonner la réponse aux incidents
Ce rôle stratégique exige une vision globale et une capacité à anticiper les menaces et à prendre des décisions critiques pour l’organisation.
Pourquoi devenir CISO ?
● La cybersécurité est un enjeu majeur dans tous les secteurs.
● Le CISO joue un rôle stratégique, garantissant la sécurité et la résilience des systèmes.
● Le métier offre des perspectives de carrière et une reconnaissance professionnelle significative.
Compétences essentielles pour un CISO
Pour réussir, le CISO doit maîtriser :
● Leadership et communication : coordonner les équipes et présenter les enjeux à la direction
● Gestion des risques et gouvernance : mettre en œuvre et superviser un SMSI efficace
● Conformité et audits : assurer la conformité réglementaire et mener des audits internes
● Sécurité technique et opérationnelle : protéger les infrastructures, applications et réseaux
Parcours professionnel recommandé pour devenir CISO
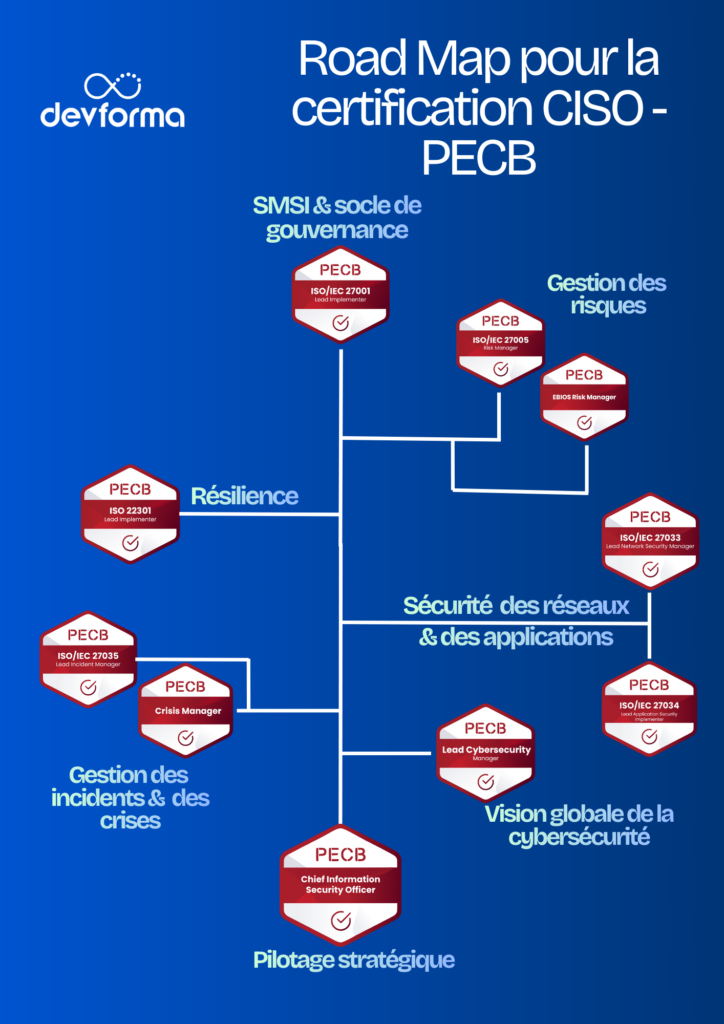
Le parcours peut être structuré étape par étape à travers des formations certifiantes PECB, permettant une progression claire et cohérente.
Étape 1 : Structurer la gouvernance et le SMSI
● Formation : ISO/IEC 27001 Lead Implementer
● Objectif : Comprendre et mettre en place un Système de Management de la
Sécurité de l’Information (SMSI), structurer la gouvernance et définir les
responsabilités dans l’organisation.
Étape 2 : Développer une expertise en gestion des risques
● Formations : ISO/IEC 27005 Risk Manager + EBIOS Risk Manager
● Objectif : Identifier, analyser et traiter les risques liés aux systèmes d’information, anticiper les menaces et réduire les impacts.
Étape 3 : Travailler la continuité d’activité
● Formation : ISO 22301 Lead Implementer
● Objectif : Mettre en place et piloter un plan de continuité d’activité, assurer la résilience des processus critiques en cas d’incidents ou de crises.
Étape 4 : Renforcer la sécurité opérationnelle
● Formations :
○ Réseaux : ISO/IEC 27033 Lead Network Security
○ Applications : ISO/IEC 27034 Lead Application Security Implementer
● Objectif : Développer des compétences techniques avancées pour protéger les infrastructures, réseaux et applications, et garantir la sécurité opérationnelle de bout en bout.
Étape 5 : Savoir réagir face aux incidents et aux crises
● Formations : ISO/IEC 27035 Lead Incident Manager + ISO/IEC 22361 Crisis Manager
● Objectif : Détecter, analyser et gérer efficacement les incidents et crises, établir des procédures d’urgence et coordonner la réponse pour minimiser les impacts.
Étape 6 : Acquérir une vision de pilotage globale
● Formation : ISO/IEC 27032 Lead Cybersecurity Manager
● Objectif : Développer une vision stratégique globale de la cybersécurité, coordonner tous les programmes de sécurité et gérer les risques à l’échelle de l’organisation.
La certification CISO PECB
Toutes ces étapes mènent à la certification CISO PECB, qui valide la maîtrise complète des compétences nécessaires pour piloter la sécurité et la gouvernance des systèmes d’information de manière responsable et stratégique.
FAQ : Devenir CISO
Quel est le rôle principal d’un CISO ?
Le CISO pilote la stratégie de cybersécurité, gère les risques, supervise la protection des systèmes d’information et coordonne la réponse aux incidents.
Faut-il obligatoirement une formation technique pour évoluer vers un poste de CISO ?
Non. Une base technique est utile, mais le rôle repose surtout sur la gouvernance, la gestion des risques, la conformité et le pilotage stratégique. Les formations ISO permettent de combler rapidement les connaissances nécessaires.
Combien de temps faut-il pour construire un parcours CISO cohérent ?
En général, plusieurs mois à plusieurs années, selon l’expérience de départ et le rythme des formations suivies.
La certification CISO de PECB est-elle obligatoire ?
Non, mais elle représente un aboutissement du parcours et valorise fortement la maîtrise globale de la fonction.