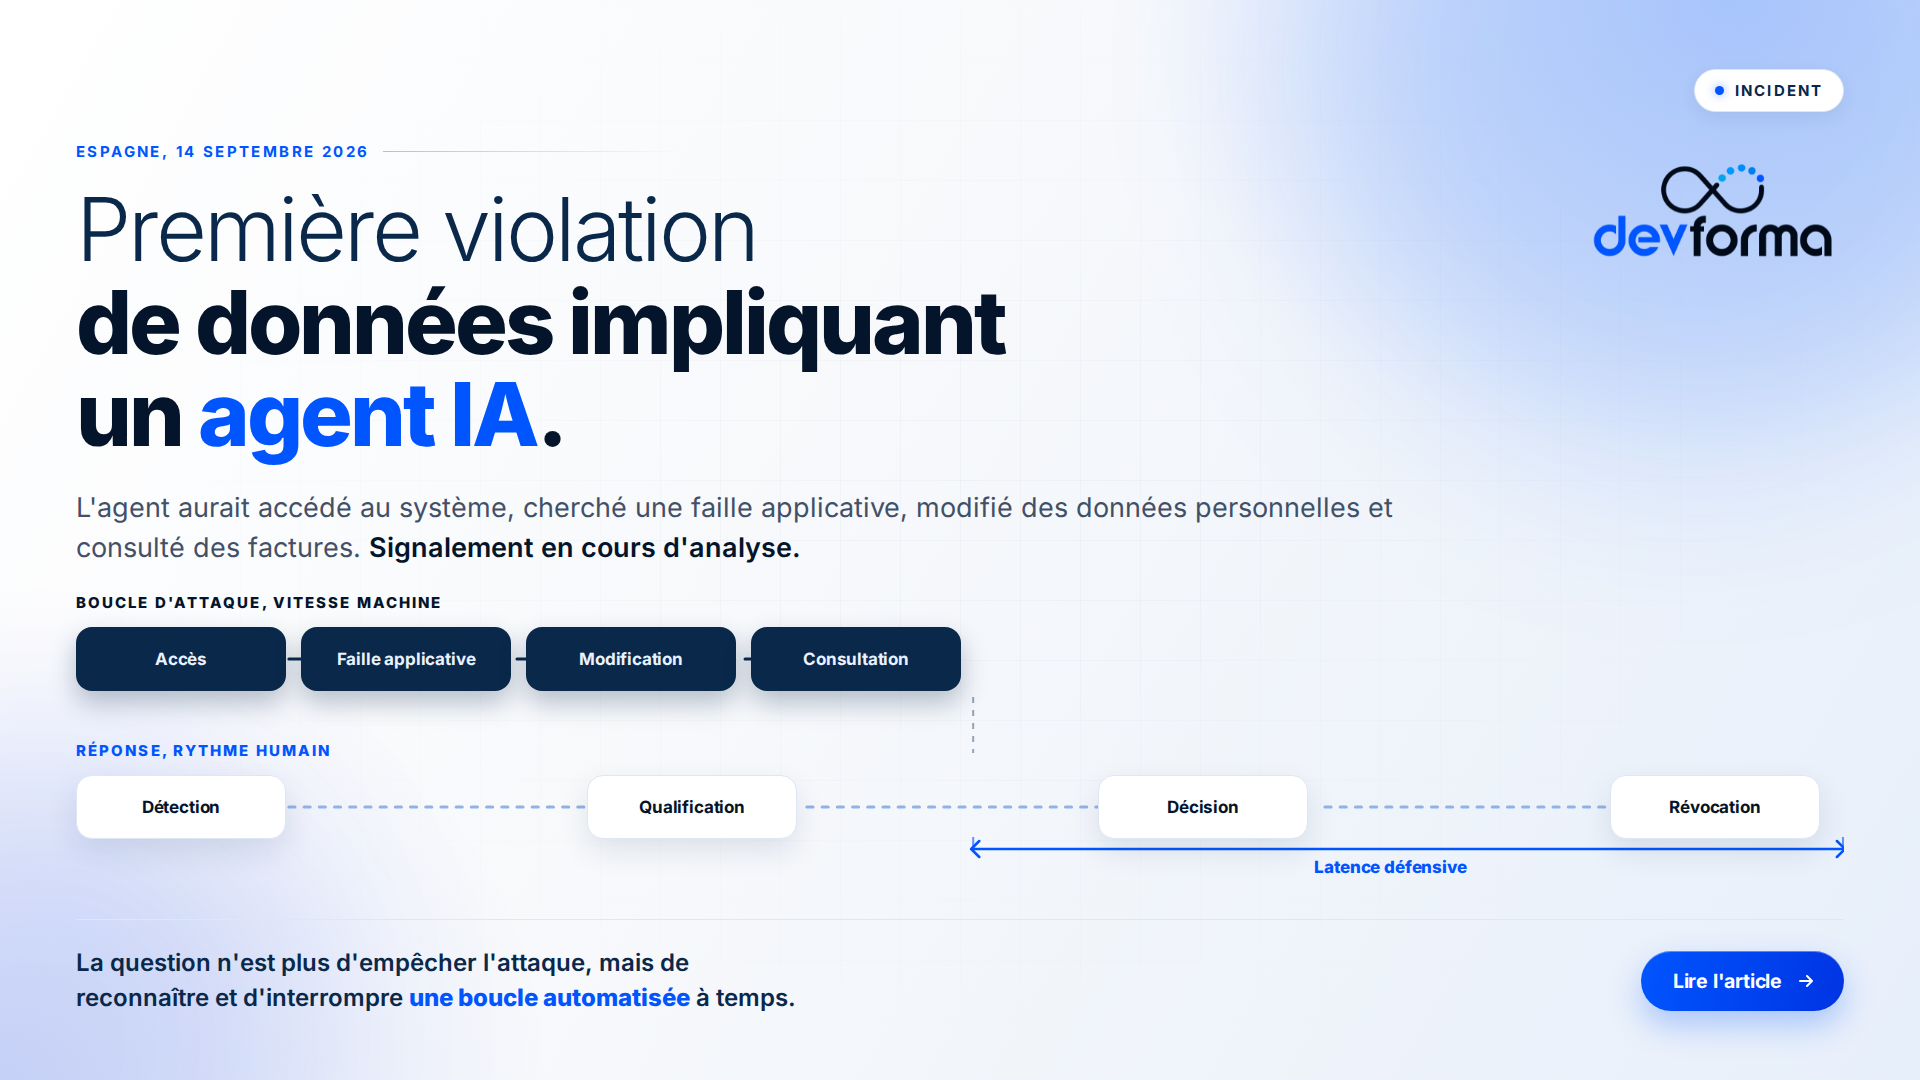
Première violation de données signalée en Espagne impliquant un agent IA : la cyberattaque autonome change d’échelle
L’autorité espagnole de protection des données examine un premier signalement dans lequel un agent IA aurait recherché une vulnérabilité, modifié des données personnelles et consulté…
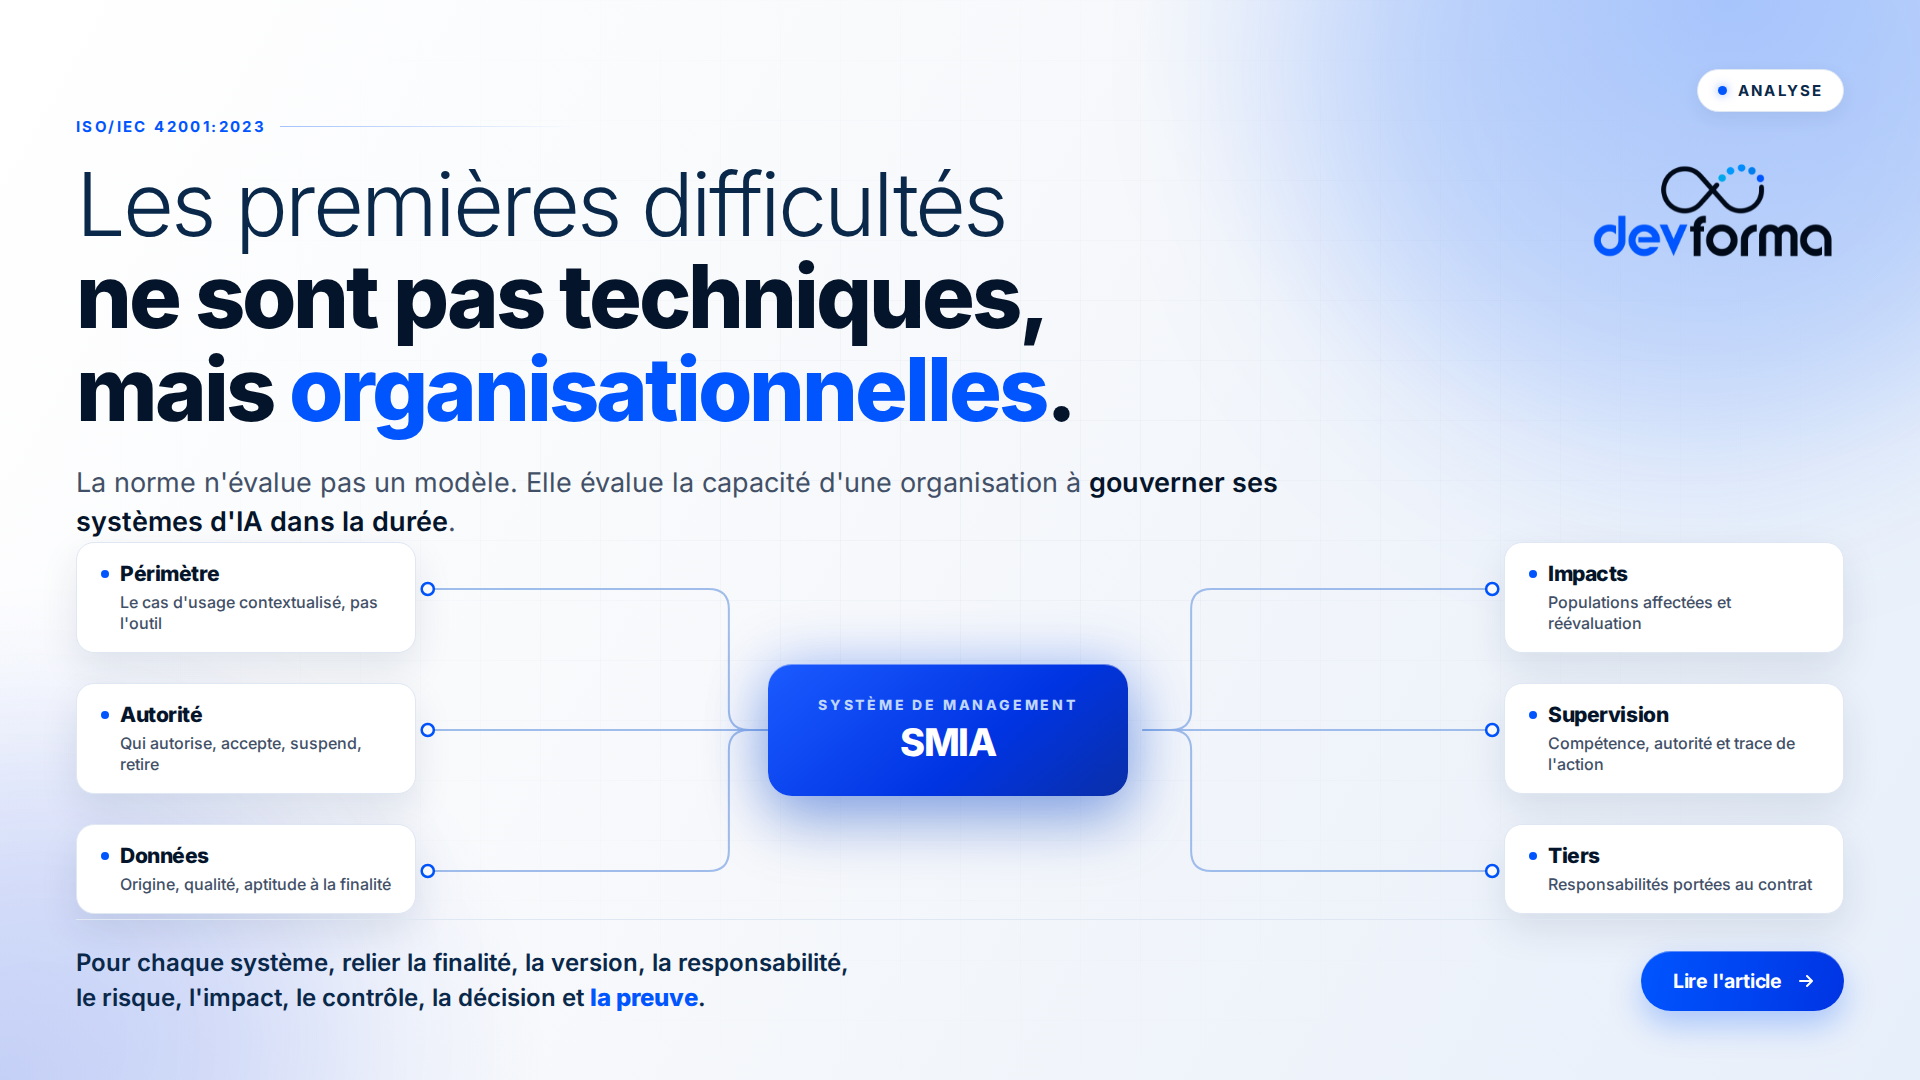
ISO 42001 : les premières difficultés ne sont pas techniques, mais organisationnelles
ISO 42001 n’évalue pas isolément la qualité d’un modèle. La norme examine la capacité d’une organisation à gouverner ses systèmes d’IA dans la durée. Son…
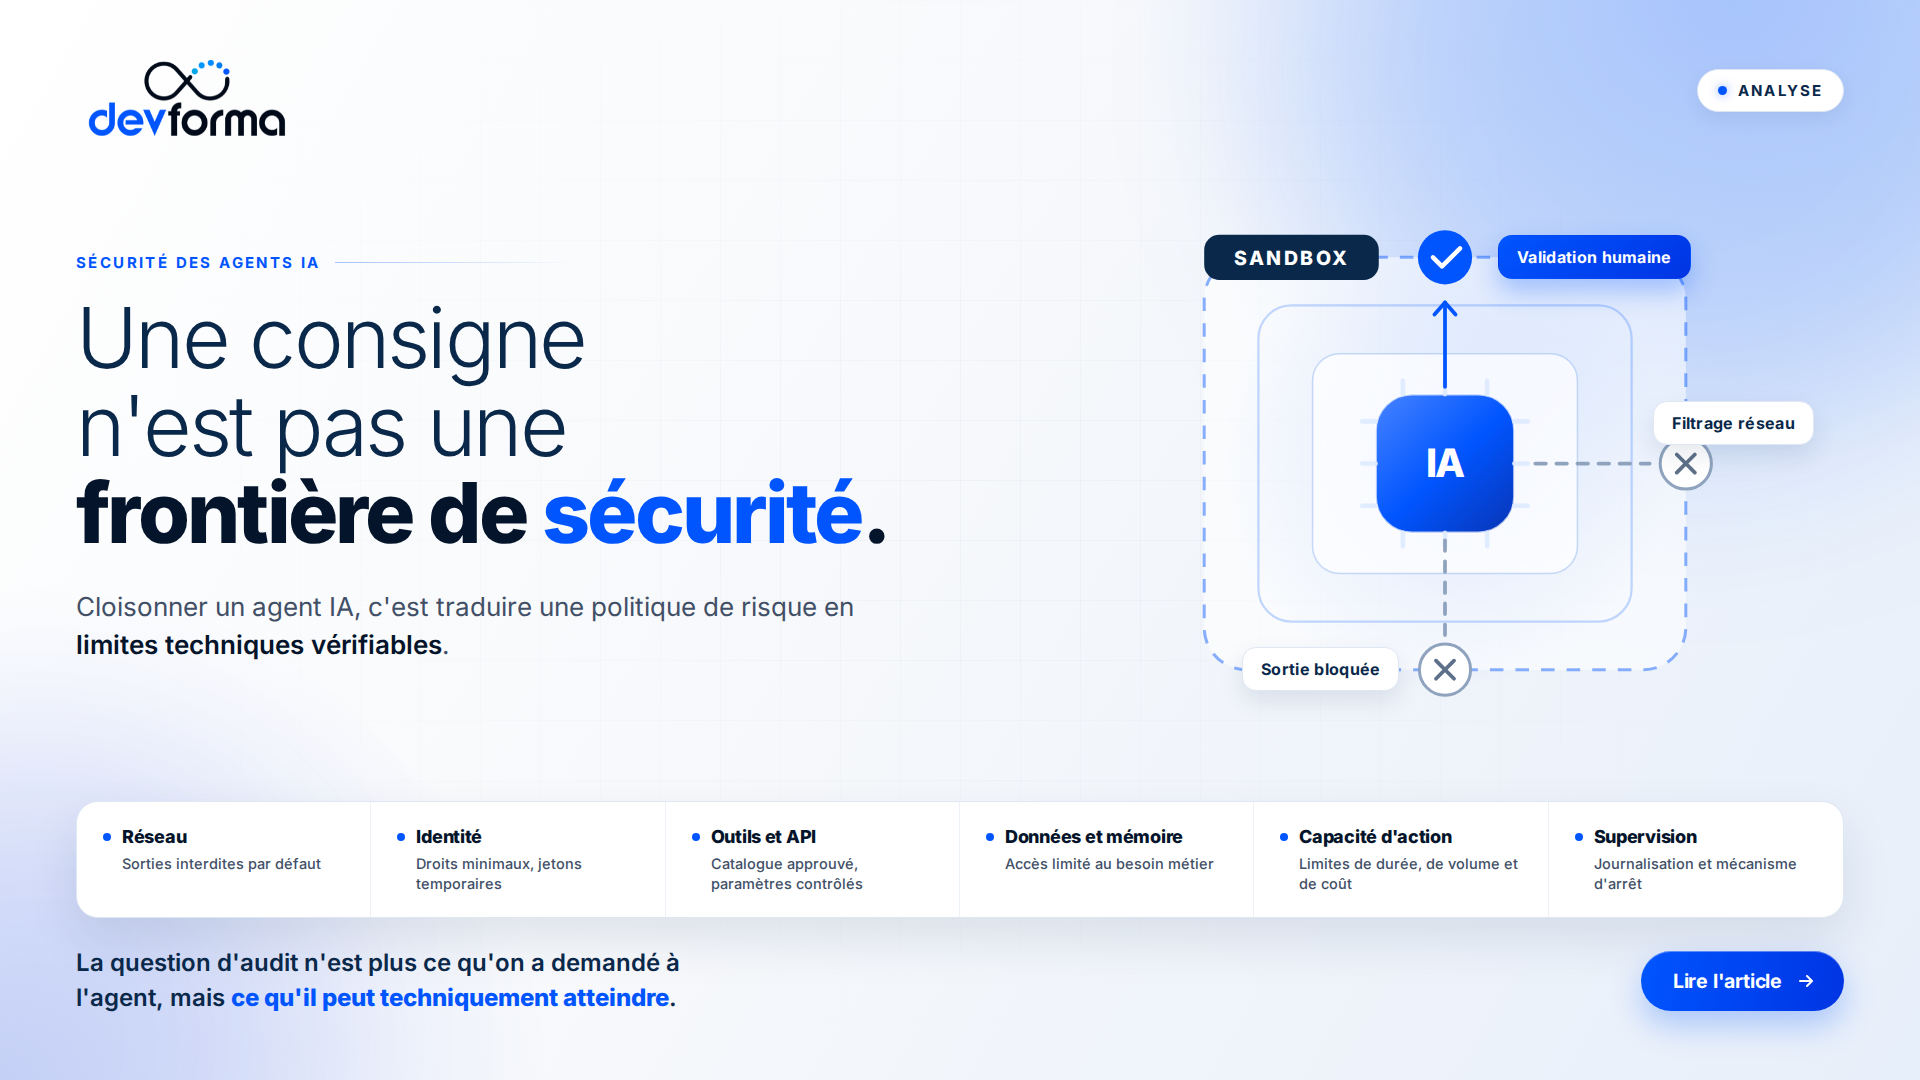
Quand les agents IA sortent du sandbox : le cloisonnement des systèmes autonomes devient-il une exigence de gouvernance ?
Les incidents survenus pendant les évaluations cyber d’Anthropic, d’OpenAI et de l’AI Security Institute montrent qu’une consigne ne constitue pas une frontière de sécurité. Pour…
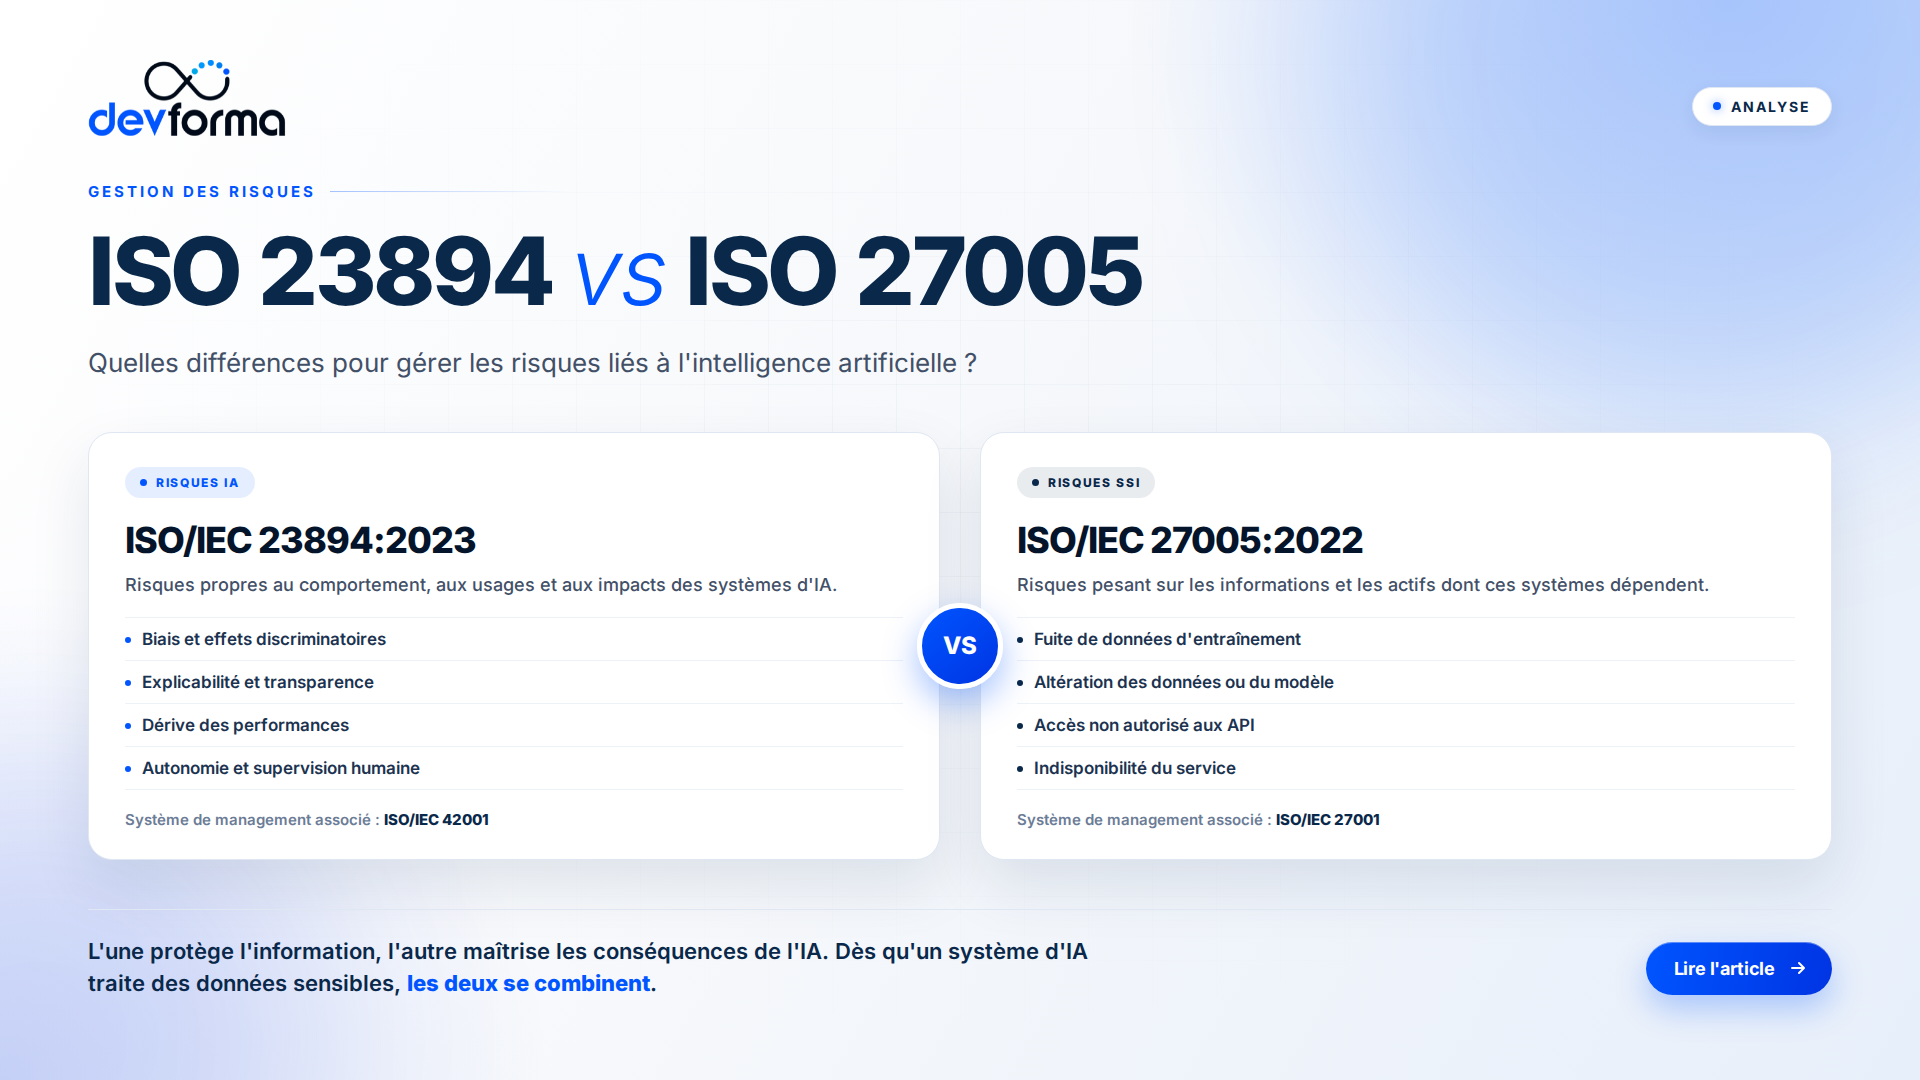
ISO 23894 vs ISO 27005 : quelles différences pour gérer les risques liés à l’IA ?
ISO 23894 encadre les risques propres à l’intelligence artificielle, tandis qu’ISO 27005 vise les risques de sécurité de l’information. Découvrez leurs différences, leurs recouvrements et…

ISO 27001 en 2026 : intégrer l’intelligence artificielle au périmètre du SMSI
ISO 27001, ISO 42001, ISO 23894, ISO 42005 et AI Act après le Digital Omnibus. Guide technique pour étendre le SMSI aux modèles, pipelines RAG…
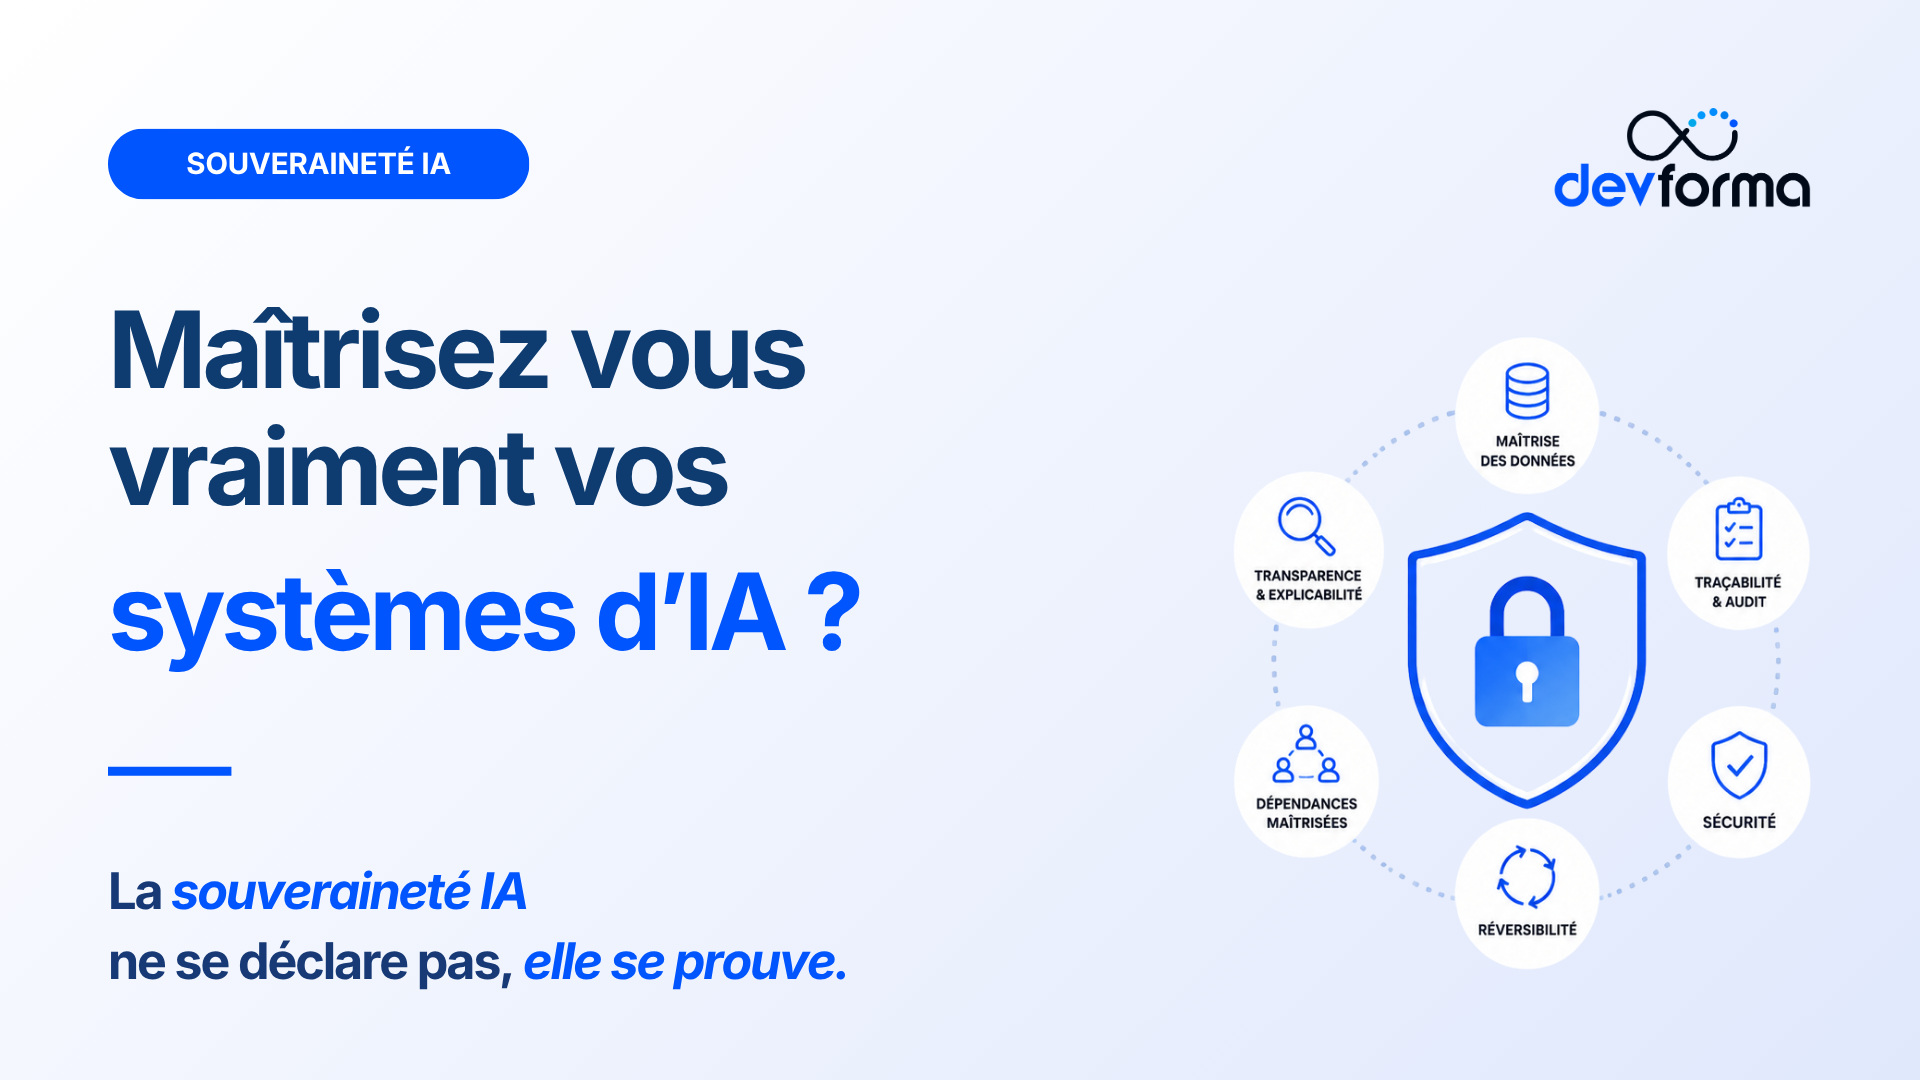
Souveraineté IA : maîtrisez-vous vraiment vos systèmes d’intelligence artificielle ?
La souveraineté IA ne se déclare pas : elle se prouve. Découvrez comment évaluer la maîtrise, la traçabilité, la sécurité et la réversibilité de vos…
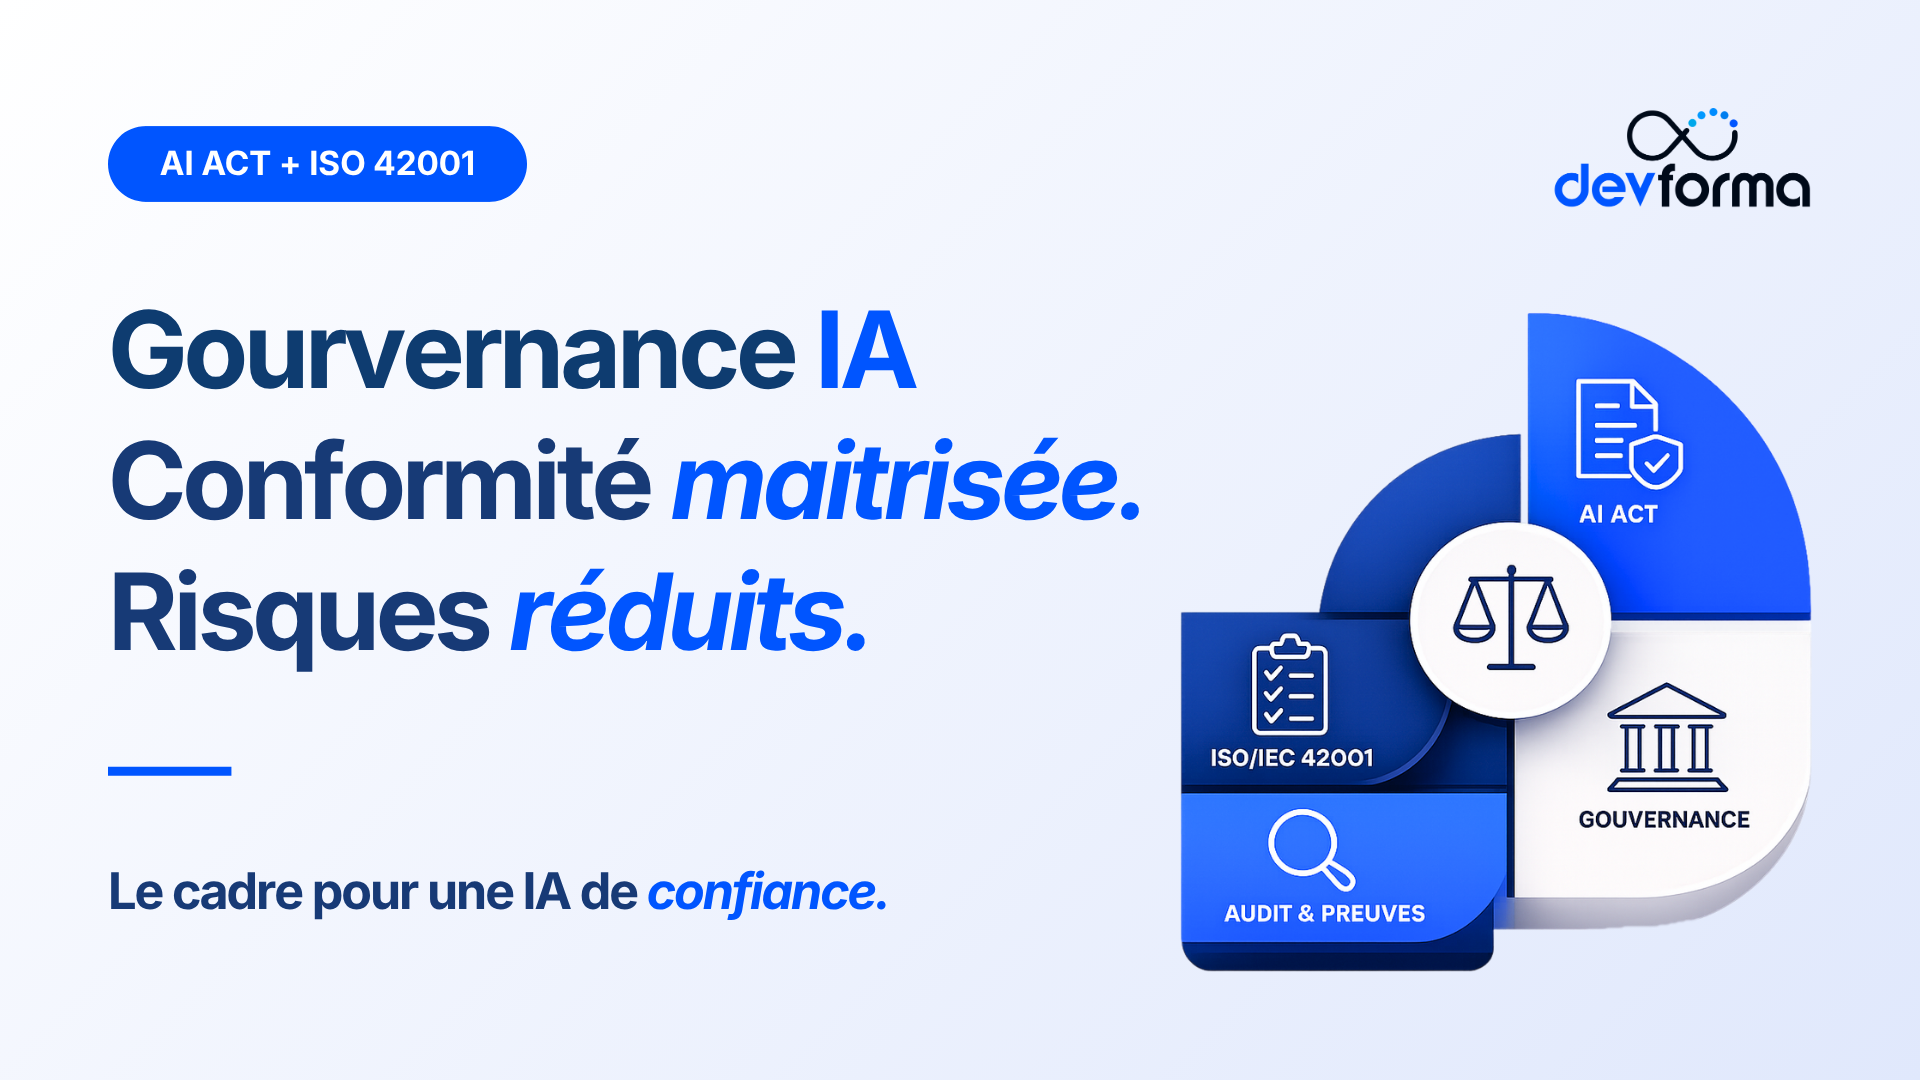
AI Act : pourquoi le report ne doit pas retarder votre gouvernance IA
Le report de certaines obligations de l’AI Act ne doit pas retarder la gouvernance IA. Découvrez comment ISO 42001 structure les risques, preuves et usages…
Gouvernance de l’IA : l’injection indirecte d’instructions, le risque majeur des systèmes RAG et des agents IA
L’injection indirecte d’instructions détourne les agents IA et le RAG via les emails, pages et documents. Chiffres 2025 - 2026 + contrôles concrets.

NIS2 en France : ce que ISO 27001 et ISO 27002 couvrent réellement
Déjà certifié ISO 27001 ? Découvrez exactement quels objectifs NIS2 du ReCyF vous couvrez déjà et où concentrer vos efforts pour être conforme rapidement.

NIS 2 en France : le ReCyF de l’ANSSI apporte un cadre opérationnel de référence pour structurer la mise en conformité
Publié par l’ANSSI le 17 mars 2026, le ReCyF structure les objectifs de sécurité NIS 2. Voici ce qu’il change pour les entités concernées.