Cyberattaque contre France Travail en mars 2024 :

En mars 2024, France Travail, anciennement connu sous le nom de Pôle Emploi, a été la cible d'une cyberattaque d'envergure. Cette attaque a conduit à une fuite de données personnelles impactant potentiellement 43 millions de personnes. Les données exposées incluent des noms, prénoms, numéros de sécurité sociale, identifiants France Travail, adresses mail et postales, ainsi que des numéros de téléphone. Heureusement, les mots de passe et les coordonnées bancaires n'ont pas été compromis.

La cyberattaque contre France Travail a été détectée suite à des requêtes suspectes sur les systèmes de France Travail, et a été confirmée entre le 6 février et le 5 mars 2024. Les données concernées couvrent un historique de 20 ans, touchant à la fois les personnes actuellement inscrites comme demandeurs d’emploi et celles qui l’ont été par le passé. Cela soulève des questions sur la durée de conservation des données personnelles, qui, selon le Règlement général sur la protection des données (RGPD), est inhabituellement longue.

La Commission nationale de l’informatique et des libertés (CNIL) ainsi que le parquet de Paris ont rapidement réagi. La CNIL mène des investigations pour déterminer si les mesures de sécurité en place étaient adéquates et conformes aux exigences du RGPD. En parallèle, une enquête préliminaire a été ouverte par le Parquet de Paris, et trois suspects ont été arrêtés en lien avec cette affaire, révélant l’usage de techniques d’escroquerie telles que le phishing.

France Travail et la CNIL ont mis en place des mesures pour informer et protéger les individus potentiellement affectés. Ils conseillent de rester vigilants face à d’éventuels messages suspects et de ne pas partager d’informations personnelles sans vérification. De plus, les victimes ont la possibilité de déposer plainte via un formulaire en ligne mis à disposition sur le portail de l’État.

Cet incident marque un autre cas majeur de fuite de données en 2024, suite aux attaques similaires contre les opérateurs de tiers payant Almerys et Viamedis en février, qui avaient également touché des millions de personnes en France.
Nos autres articles

Sphère de Bloch représentant un qubit perturbé, illustration de la tribune de Bruno prevost sur l'informatique quantique et la cybersécurité

Informatique quantique : La cybersécurité va au-delà de la PQC

L’informatique quantique fragilise le chiffrement actuel et ouvre de nouvelles capacités d’analyse et de défense. Bruno Prevost, ancien Vice-Président de Thales, élargit le sujet au-delà de la cryptographie post-quantique : attaques physiques sur les qubits, écarts réglementaires européens et quatre urgences opérationnelles pour les RSSI et les directions générales.

Lire plus >

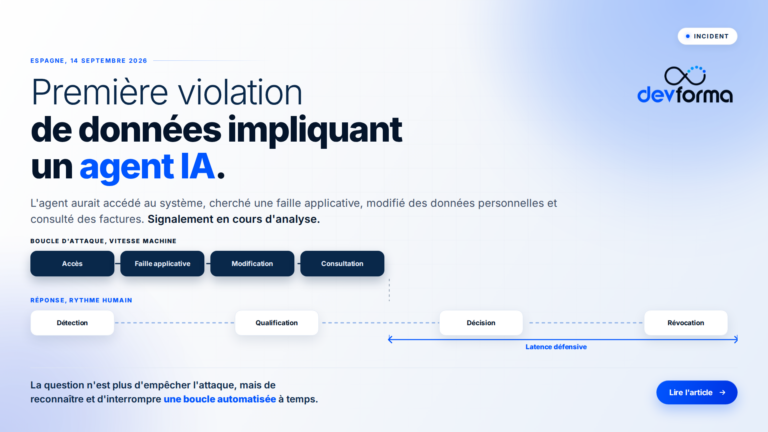
Première violation de données signalée en Espagne impliquant un agent IA : la cyberattaque autonome change d’échelle

L’autorité espagnole de protection des données examine un premier signalement dans lequel un agent IA aurait recherché une vulnérabilité, modifié des données personnelles et consulté des factures. Au-delà du caractère inédit du cas, l’incident révèle surtout un décalage critique entre des attaques capables de s’adapter à vitesse machine et des dispositifs de détection, de décision et de notification encore largement humains.

Lire plus >