Cyberattaque sur Transport for London : Un Signal d’Alerte pour les Infrastructures Critiques

Transport for London (TfL), la régie des transports de la capitale britannique, a confirmé être victime d'une cyberattaque touchant ses systèmes internes cette semaine. Bien que les services de transport, tels que le métro londonien, les lignes de bus, et le réseau de tramway, continuent de fonctionner normalement, cette attaque révèle une nouvelle vulnérabilité inquiétante des infrastructures critiques. Ce genre d'incidents, bien que n'ayant pas encore perturbé les opérations publiques, soulève de nombreuses questions sur la cybersécurité des réseaux publics vitaux.

Cyberattaque sur Transport for London : Un Signal d’Alerte pour les Infrastructures Critiques

Transport for London (TfL), la régie des transports de la capitale britannique, a confirmé être victime d'une cyberattaque touchant ses systèmes internes cette semaine. Bien que les services de transport, tels que le métro londonien, les lignes de bus, et le réseau de tramway, continuent de fonctionner normalement, cette attaque révèle une nouvelle vulnérabilité inquiétante des infrastructures critiques. Ce genre d'incidents, bien que n'ayant pas encore perturbé les opérations publiques, soulève de nombreuses questions sur la cybersécurité des réseaux publics vitaux.

Les Détails de la cyberattaque

Le 10 septembre 2024, TfL a révélé une cyberattaque affectant ses systèmes internes. Aucun vol de données clients n’a été confirmé pour le moment, mais la situation évolue rapidement. TfL a réagi rapidement pour sécuriser ses systèmes et collabore avec les autorités compétentes.

Des experts estiment que des groupes cybercriminels ou même des États pourraient être derrière cette attaque. L’incident a limité l’accès à certains systèmes internes, suggérant qu’il s’agit d’un ransomware ou d’une extorsion.

L’Impact sur les Infrastructures Publiques

Les services de transport restent opérationnels, mais cette attaque met en lumière la vulnérabilité des infrastructures publiques. Les secteurs du transport, de l’énergie et de la santé, dépendants des systèmes numériques, sont particulièrement exposés à ces risques. Cette cyberattaque survient alors que d’autres infrastructures en Europe, notamment en Allemagne et aux Pays-Bas, ont aussi été ciblées.

Bien que l’attaque n’ait pas perturbé les services, elle souligne l’urgence d’améliorer la protection des infrastructures critiques pour éviter des impacts graves sur l’économie locale et la sécurité publique.

Qui Est Derrière l’Attaque ?

L’identité des attaquants demeure floue. Des experts suggèrent toutefois qu’il pourrait s’agir d’acteurs étatiques, notamment à la lumière des attaques précédentes attribuées à des groupes russes ou chinois. 

Les cyberattaques contre des infrastructures stratégiques font partie des stratégies de guerre hybride. Ces actions visent à déstabiliser un adversaire sans recourir à des actions militaires directes, créant ainsi un climat de chaos.

Leçons à Tirer et Préparations Futures

Cet incident doit alerter tous les gestionnaires d’infrastructures publiques. Ils doivent mettre en place des plans de continuité pour garantir le bon fonctionnement des systèmes face aux cyberattaques.

De plus, une collaboration renforcée entre les gouvernements et les entreprises est essentielle pour améliorer la détection et la gestion des incidents de cybersécurité. La formation des employés, l’amélioration des systèmes de détection d’intrusion et la mise à jour régulière des protocoles sont des actions cruciales pour réduire les risques.

Conclusion

L’attaque contre TfL révèle la vulnérabilité croissante des infrastructures critiques face aux cybermenaces. Bien que l’ampleur exacte de l’incident ne soit pas encore déterminée, il est évident que les cybercriminels ciblent de plus en plus les systèmes vitaux. Cette tendance menace non seulement la sécurité publique mais aussi la continuité des services. Les infrastructures critiques doivent renforcer leurs défenses pour anticiper ces menaces croissantes.
Nos autres articles

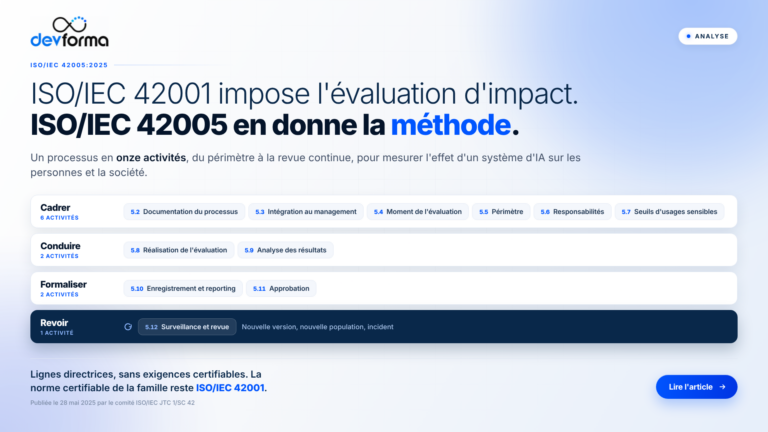
ISO/IEC 42005 : la méthode d’évaluation d’impact des systèmes d’IA

ISO/IEC 42005:2025 est la norme internationale qui fournit les lignes directrices pour évaluer l’impact d’un système d’intelligence artificielle sur les personnes, les groupes de personnes et la société. Elle définit quand conduire l’évaluation, sur quel périmètre, selon quel processus et avec quelle documentation, tout au long du cycle de vie du système.

Lire plus >
harvest now decript later , risque quantique

Harvest Now, Decrypt Later : risque quantique 

Le risque Harvest Now, Decrypt Later repose sur la collecte de communications chiffrées en vue d’un déchiffrement futur. Découvrez comment prioriser la protection des données sensibles, cartographier les usages cryptographiques et préparer la transition post-quantique grâce à l’inventaire CBOM, à l’inéquation de Mosca et à la crypto-agilité.

Lire plus >
Sphère de Bloch représentant un qubit perturbé, illustration de la tribune de Bruno prevost sur l'informatique quantique et la cybersécurité

Informatique quantique : La cybersécurité va au-delà de la PQC

L’informatique quantique fragilise le chiffrement actuel et ouvre de nouvelles capacités d’analyse et de défense. Bruno Prevost, ancien Vice-Président de Thales, élargit le sujet au-delà de la cryptographie post-quantique : attaques physiques sur les qubits, écarts réglementaires européens et quatre urgences opérationnelles pour les RSSI et les directions générales.

Lire plus >