ISO/IEC 42005:2025 est la norme internationale qui fournit les lignes directrices pour évaluer l’impact d’un système d’intelligence artificielle sur les personnes, les groupes de personnes et la société. Elle définit quand conduire l’évaluation, sur quel périmètre, selon quel processus et avec quelle documentation, tout au long du cycle de vie du système.
La norme répond à un besoin précis : ISO/IEC 42001 impose aux organisations d’établir et de conduire des évaluations d’impact des systèmes d’IA, sans en décrire le contenu. ISO/IEC 42005 fournit ce mode opératoire, et constitue la référence méthodologique des organisations qui préparent une certification ISO/IEC 42001 ou les obligations d’analyse d’impact de l’AI Act.
1. ISO/IEC 42005 en bref
ISO/IEC 42005 est une norme de lignes directrices publiée en mai 2025, applicable à toute organisation qui développe, fournit ou utilise des systèmes d’IA, quels que soient sa taille et son secteur.
| Élément | Valeur |
|---|---|
| Référence | ISO/IEC 42005:2025, première édition |
| Titre français officiel | Technologies de l’information : Intelligence artificielle (IA) : Évaluation de l’impact des systèmes d’IA |
| Date de publication | 28 mai 2025 (IEC Webstore) |
| Comité | ISO/IEC JTC 1/SC 42, Intelligence artificielle |
| Volume | 39 pages (IEC Webstore) |
| Nature | Lignes directrices, sans exigences certifiables |
| Organisations concernées | Développeurs, fournisseurs et utilisateurs de systèmes d’IA |
La norme étant un document d’orientation, aucune organisation ne peut obtenir de certificat ISO/IEC 42005. La norme certifiable de la famille reste ISO/IEC 42001, dont ISO/IEC 42005 outille l’une des exigences.
2. La place d’ISO/IEC 42005 dans l’écosystème normatif de l’IA
L’introduction de la norme positionne l’évaluation d’impact au cœur d’un ensemble cohérent de normes de gouvernance, de gestion des risques et de système de management de l’IA (prévisualisation ISO/IEC 42005).
- ISO/IEC 38507 : gouvernance de l’IA. L’organe de gouvernance s’appuie sur les résultats des évaluations d’impact pour vérifier l’alignement des systèmes d’IA avec les valeurs et objectifs de l’organisation.
- ISO/IEC 23894 : gestion des risques liés à l’IA. Les impacts raisonnablement prévisibles alimentent l’appréciation globale des risques. L’annexe B d’ISO/IEC 42005 détaille cette articulation.
- ISO/IEC 42001 : système de management de l’IA (SMIA). La clause 6.1.4 impose d’établir un processus d’évaluation d’impact, la clause 8.4 impose de le mettre en œuvre et d’en conserver les résultats (CASRAI). L’annexe A d’ISO/IEC 42005 guide cette intégration.
3. Le processus d’évaluation d’impact (clause 5)
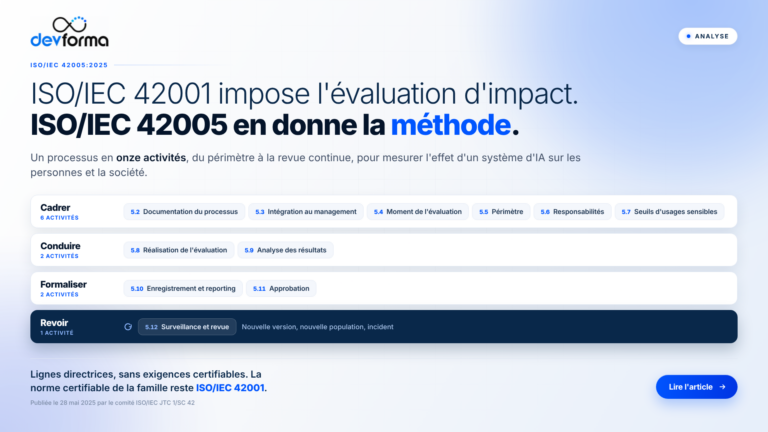
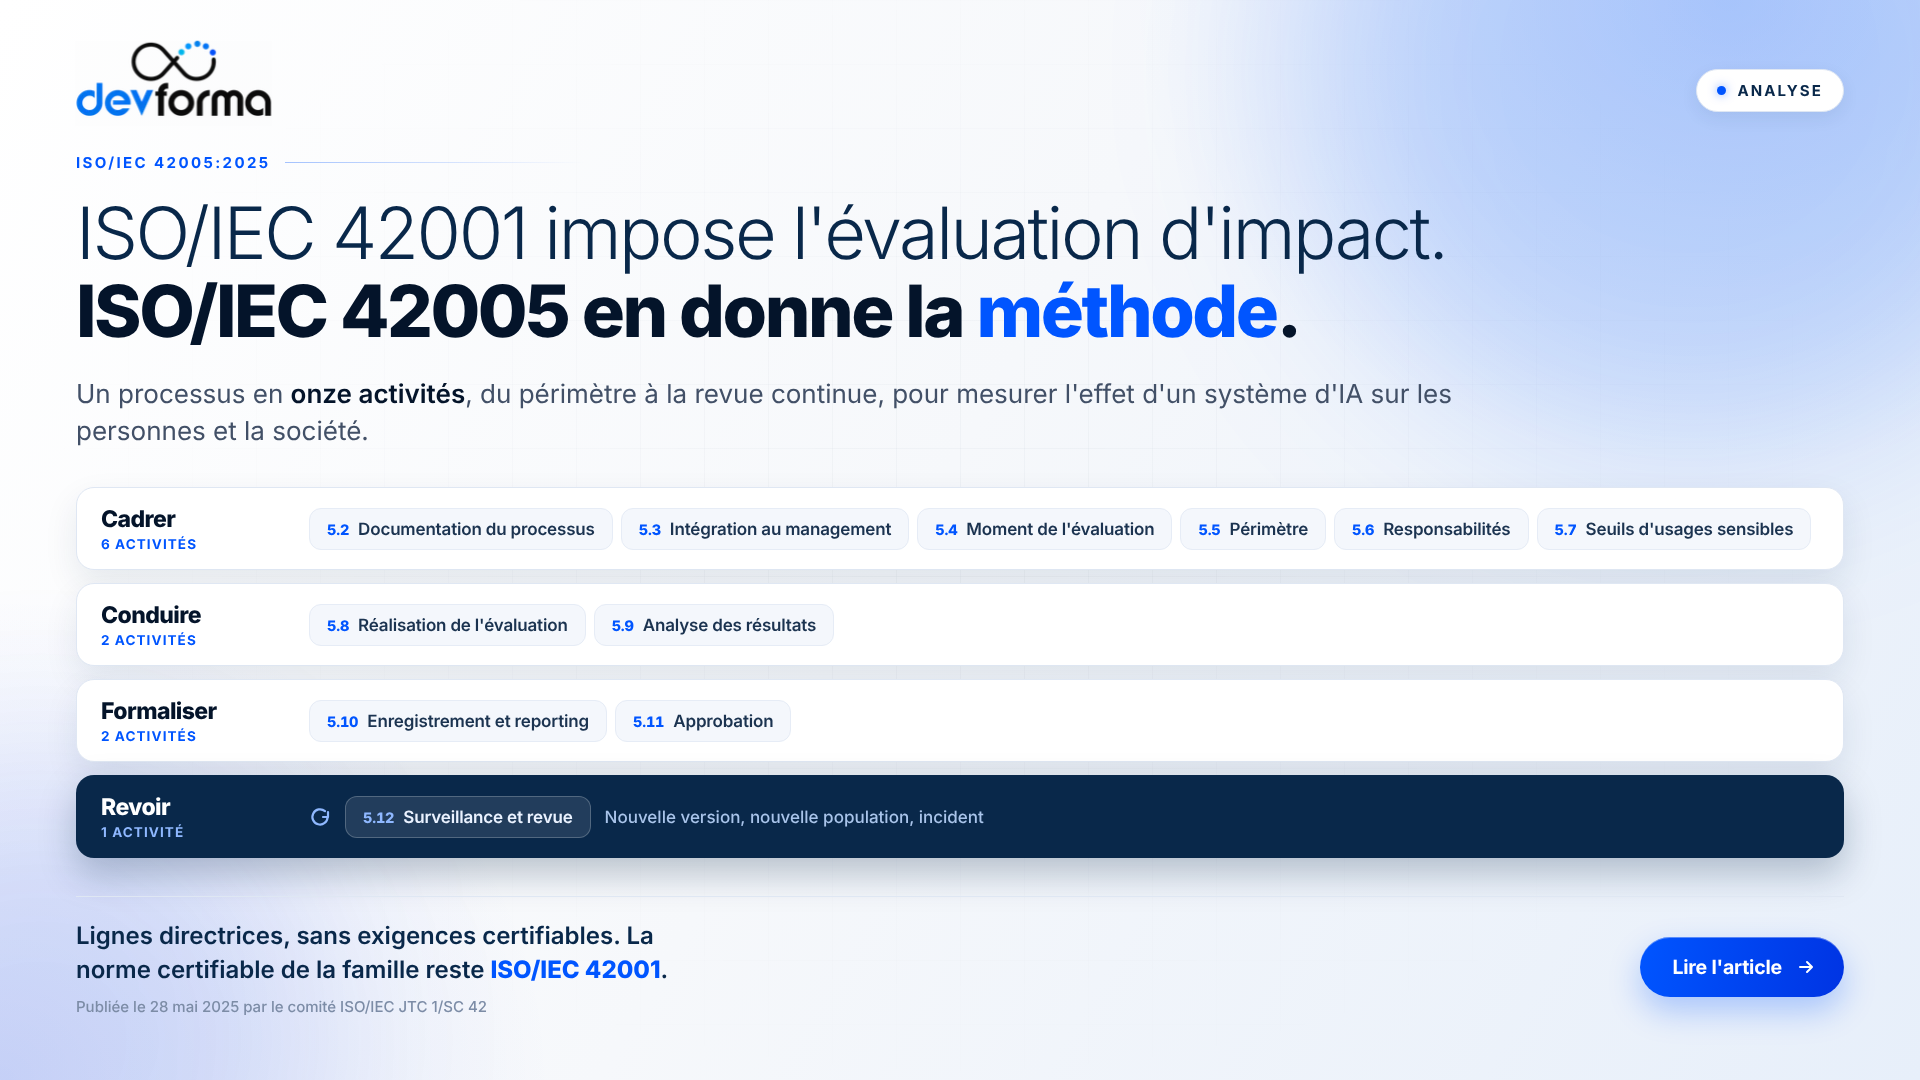
La clause 5 décrit l’établissement d’un processus organisationnel récurrent, appliqué à chaque système d’IA. Elle se décompose en onze activités, de la documentation du processus à sa revue.
- Documentation du processus (5.2) : formaliser la méthode d’évaluation retenue par l’organisation.
- Intégration aux autres processus de management (5.3) : relier l’évaluation au management des risques, à la protection des données et au SMIA.
- Moment de l’évaluation (5.4) : fixer la fréquence, l’étape du cycle de vie concernée, la cadence de mise à jour, les événements déclencheurs d’une nouvelle évaluation et les évaluations liées.
- Périmètre (5.5) : définir l’applicabilité et les limites de l’évaluation au regard des facteurs internes et externes, des attentes des parties intéressées et des impacts raisonnablement prévisibles.
- Attribution des responsabilités (5.6) : désigner les rôles chargés de conduire, contribuer, valider et suivre l’évaluation.
- Seuils (5.7) : établir les seuils qui qualifient les usages sensibles, les usages restreints et les échelles d’impact. Cette activité conditionne la profondeur de l’analyse requise pour chaque système.
- Réalisation (5.8) : conduire l’évaluation sur le système et son contexte d’usage.
- Analyse des résultats (5.9) : qualifier les impacts identifiés et déterminer les suites à donner.
- Enregistrement et reporting (5.10) : conserver les résultats et les communiquer aux parties concernées.
- Approbation (5.11) : soumettre l’évaluation à un circuit de validation formalisé.
- Surveillance et revue (5.12) : maintenir l’évaluation à jour pendant toute la durée de vie du système.
Cette structure fait de l’évaluation d’impact un processus vivant, révisé à chaque évolution significative du système ou de son contexte de déploiement.
4. Le contenu de l’évaluation documentée (clause 6)
La clause 6 définit les informations qu’une évaluation d’impact documentée doit contenir. Elle couvre à la fois le système technique, son contexte et ses effets.
| Clause | Rubrique | Contenu attendu |
|---|---|---|
| 6.2 | Périmètre | Limites de l’évaluation conduite |
| 6.3 | Informations sur le système | Description, fonctionnalités et capacités, finalité, usages prévus, usages non prévus |
| 6.4 | Données | Informations sur les données et documentation de leur qualité |
| 6.5 | Algorithmes et modèles | Algorithmes utilisés, modèles intégrés et conditions de leur développement |
| 6.6 | Environnement de déploiement | Zone géographique, langues, complexité et contraintes de l’environnement |
| 6.7 | Parties intéressées | Parties directement affectées et autres parties intéressées pertinentes |
| 6.8 | Impacts réels et raisonnablement prévisibles | Bénéfices et préjudices, défaillances du système, mauvais usages raisonnablement prévisibles |
| 6.9 | Mesures | Mesures de traitement des préjudices et de valorisation des bénéfices |
Deux points structurent cette documentation. La norme impose d’examiner les bénéfices autant que les préjudices, ce qui distingue l’évaluation d’impact d’une simple analyse de risques. Elle intègre également les usages non prévus et les mauvais usages raisonnablement prévisibles, que les équipes de conception omettent fréquemment.
5. Les annexes : des outils directement opérationnels
Les cinq annexes informatives fournissent les supports de mise en œuvre (prévisualisation ISO/IEC 42005).
- Annexe A : utilisation conjointe avec ISO/IEC 42001.
- Annexe B : utilisation conjointe avec ISO/IEC 23894.
- Annexe C : taxonomie des bénéfices et des préjudices, socle commun d’identification des impacts.
- Annexe D : alignement de l’évaluation d’impact avec les autres évaluations conduites par l’organisation.
- Annexe E : exemple de modèle d’évaluation d’impact, directement adaptable.
6. ISO/IEC 42005, AI Act et RGPD
ISO/IEC 42005 constitue un cadre méthodologique volontaire. Elle s’articule avec deux évaluations obligatoires du droit européen, chacune dotée de son propre champ.
| Critère | ISO/IEC 42005 | Analyse d’impact sur les droits fondamentaux (AI Act, art. 27) | AIPD (RGPD, art. 35) |
|---|---|---|---|
| Nature | Norme volontaire de lignes directrices | Obligation légale | Obligation légale |
| Organisations concernées | Toute organisation développant, fournissant ou utilisant l’IA | Certains déployeurs de systèmes d’IA à haut risque | Responsables de traitements à risque élevé |
| Champ | Impacts sur les personnes, les groupes et la société | Droits fondamentaux des personnes affectées | Droits et libertés liés aux données personnelles |
L’article 27 de l’AI Act vise les déployeurs de droit public, les entités privées fournissant des services publics, ainsi que les déployeurs de systèmes d’évaluation de la solvabilité et de tarification des assurances vie et santé (règlement (UE) 2024/1689, article 27). Lorsqu’une AIPD a déjà été conduite, l’analyse d’impact sur les droits fondamentaux la complète.
La conformité à ISO/IEC 42005 ne crée aucune présomption de conformité à l’AI Act (CASRAI). Son intérêt est opérationnel : un processus d’évaluation unique, structuré selon la norme, alimente les trois exercices et réduit les doublons documentaires. L’annexe D est prévue à cet effet.
7. Ce que montrent les travaux de recherche
La recherche académique éclaire les conditions de réussite d’une évaluation d’impact et les limites à anticiper.
- Une pratique historiquement fragmentée. Une revue systématique a recensé 38 méthodes distinctes d’évaluation d’impact de l’IA, hétérogènes dans leurs thèmes, leur objet et leurs formats (Stahl et al., Artificial Intelligence Review, 2023, cité par Bogucka et al.). ISO/IEC 42005 apporte le cadre commun qui faisait défaut.
- La difficulté des impacts indirects. Les travaux de co-conception menés par Nokia Bell Labs avec 14 praticiens de l’IA et 6 experts conformité montrent que les équipes peinent à identifier les impacts au-delà des utilisateurs directs, sur les organisations, les groupes et la société (Bogucka et al., 2024). Les mêmes travaux recommandent de réviser l’évaluation à chaque changement du contexte sociotechnique, en cohérence avec la clause 5.12.
- Des thèmes à traduire en questions. Les chercheurs de l’Institut Alexander von Humboldt pour l’Internet et la société relèvent qu’ISO/IEC 42005 identifie les thèmes à couvrir sans formuler de questionnaire d’évaluation (Züger, State et Winter, 2026). Chaque organisation construit donc ses propres grilles d’analyse à partir de la norme.
- Un modèle pour les droits fondamentaux. Les travaux d’Alessandro Mantelero proposent les composantes d’un modèle d’analyse d’impact sur les droits fondamentaux conforme à l’article 27 (Mantelero, 2024), exploitable en complément de la méthode ISO/IEC 42005.
Ces résultats convergent : la valeur d’une évaluation d’impact dépend de la compétence des équipes qui la conduisent autant que du cadre retenu.
8. Mettre en œuvre ISO/IEC 42005 : six recommandations
La mise en œuvre de la norme repose sur six décisions structurantes.
- Inventorier les systèmes d’IA développés, fournis et utilisés, y compris les outils d’IA générative intégrés aux processus métier.
- Fixer les seuils d’usages sensibles et restreints (clause 5.7) avant toute évaluation, pour proportionner l’effort d’analyse.
- Désigner les responsabilités de conduite, de contribution et d’approbation (clauses 5.6 et 5.11), en associant métiers, juristes, DPO, RSSI et équipes techniques.
- Construire une grille d’analyse fondée sur la taxonomie de l’annexe C et le modèle de l’annexe E.
- Mutualiser les évaluations d’impact IA, AIPD et analyse d’impact sur les droits fondamentaux dans un dossier unique (annexe D).
- Programmer les revues sur des déclencheurs explicites : nouvelle version du modèle, nouvelle population cible, nouveau pays de déploiement, incident.
Les professionnels chargés de ce déploiement peuvent se préinscrire à la formation ISO/IEC 42005 proposée par DEVFORMA dès son lancement par PECB.
Pourquoi DEVFORMA recommande ISO/IEC 42005
DEVFORMA recommande ISO/IEC 42005 comme méthode de référence de toute démarche d’évaluation d’impact de l’IA.
- Un socle reconnu internationalement, issu du comité ISO/IEC JTC 1/SC 42, qui remplace des méthodes internes hétérogènes par un référentiel partagé.
- Une exigence ISO/IEC 42001 directement outillée : les clauses 6.1.4 et 8.4 trouvent dans ISO/IEC 42005 leur mode opératoire, ce qui facilite l’audit de certification du SMIA.
- Une préparation structurée aux obligations de l’AI Act : la documentation produite alimente l’analyse d’impact sur les droits fondamentaux et l’AIPD.
- Une documentation exploitable par les auditeurs, les autorités et les clients, grâce à une structure de rubriques normalisée.
FAQ
Qu’est-ce que la norme ISO/IEC 42005 ?
ISO/IEC 42005:2025 est une norme internationale de lignes directrices publiée le 28 mai 2025 par le comité ISO/IEC JTC 1/SC 42. Elle encadre l’évaluation de l’impact des systèmes d’IA sur les personnes, les groupes et la société, tout au long du cycle de vie du système.
Une organisation peut-elle être certifiée ISO/IEC 42005 ?
ISO/IEC 42005 est une norme de lignes directrices, sans exigences certifiables. La norme certifiable de la famille est ISO/IEC 42001, dont ISO/IEC 42005 outille les clauses 6.1.4 et 8.4.
Quelles sont les étapes du processus ISO/IEC 42005 ?
La clause 5 définit onze activités : documentation du processus, intégration aux autres processus de management, moment de l’évaluation, périmètre, responsabilités, seuils d’usages sensibles et restreints, réalisation, analyse des résultats, enregistrement et reporting, approbation, surveillance et revue.
ISO/IEC 42005 garantit-elle la conformité à l’AI Act ?
La conformité à ISO/IEC 42005 ne crée aucune présomption de conformité à l’AI Act. La norme fournit un cadre méthodologique qui structure et documente l’analyse d’impact sur les droits fondamentaux exigée par l’article 27 pour certains déployeurs de systèmes à haut risque.
Quelle différence entre ISO/IEC 42005 et une AIPD ?
L’AIPD prévue par l’article 35 du RGPD porte sur les risques liés au traitement de données personnelles. L’évaluation ISO/IEC 42005 couvre l’ensemble des impacts d’un système d’IA, bénéfices compris, sur les personnes, les groupes et la société. Les deux démarches se complètent dans un dossier unique.
Formations DEVFORMA associées
- Formation ISO/IEC 42005 : pré-inscription ouverte
- ISO/IEC 42001 Foundation : principes fondamentaux du SMIA
- ISO/IEC 42001 Lead Implementer : mise en œuvre d’un SMIA
- ISO/IEC 42001 Lead Auditor : audit d’un SMIA