Attaques par phishing et ingénierie sociale en 2024

À l'ère numérique, la sécurité de l'information est devenue une priorité absolue pour les entreprises et les particuliers. Parmi les nombreuses menaces qui pèsent sur la cybersécurité, les attaques par phishing et d'ingénierie sociale se distinguent par leur sophistication croissante et leur capacité à s'adapter aux mesures de sécurité les plus robustes. En mars 2024, ces attaques continuent d'évoluer, exploitant la technologie, la psychologie et les failles humaines pour compromettre la sécurité des données. Cet article explore la nature de ces menaces et propose des stratégies pour renforcer la résilience contre elles.

Attaques par phishing et ingénierie sociale en 2024

À l'ère numérique, la sécurité de l'information est devenue une priorité absolue pour les entreprises et les particuliers. Parmi les nombreuses menaces qui pèsent sur la cybersécurité, les attaques par phishing et d'ingénierie sociale se distinguent par leur sophistication croissante et leur capacité à s'adapter aux mesures de sécurité les plus robustes. En mars 2024, ces attaques continuent d'évoluer, exploitant la technologie, la psychologie et les failles humaines pour compromettre la sécurité des données. Cet article explore la nature de ces menaces et propose des stratégies pour renforcer la résilience contre elles.

Qu’est-ce que le Phishing et l’Ingénierie Sociale?

Le phishing est une technique d’escroquerie où les attaquants envoient des emails ou des messages frauduleux, semblant provenir de sources légitimes, dans le but de tromper les victimes pour qu’elles divulguent des informations sensibles. L’ingénierie sociale, quant à elle, utilise la manipulation psychologique pour inciter les individus à effectuer des actions ou à révéler des informations confidentielles.

L’Évolution des Techniques d’Attaque

En 2024, les attaques de phishing et d’ingénierie sociale ont atteint un niveau de sophistication inédit. Les cybercriminels utilisent l’intelligence artificielle et le machine learning pour créer des campagnes de phishing personnalisées et ciblées, connues sous le nom de « spear phishing ». Ces attaques sont si convaincantes qu’elles peuvent tromper même les utilisateurs les plus prudents.

Les attaquants exploitent également les médias sociaux et d’autres plateformes numériques pour recueillir des informations personnelles sur leurs cibles, rendant les attaques d’ingénierie sociale plus convaincantes et plus difficiles à détecter.

Stratégies de Défense

Face à cette menace croissante, il est crucial d’adopter une approche proactive pour renforcer la cybersécurité. Voici quelques stratégies recommandées :

  1. Formation et Sensibilisation : La formation continue des employés sur les dernières tactiques de phishing et d’ingénierie sociale est essentielle. La sensibilisation peut réduire significativement le risque d’attaques réussies.

  2. Solutions Technologiques Avancées : L’adoption de solutions de sécurité avancées, telles que les filtres anti-phishing, l’authentification à deux facteurs (2FA) et la détection des anomalies basée sur l’IA, peut aider à détecter et à prévenir les attaques avant qu’elles n’atteignent les utilisateurs finaux.

  3. Politiques de Sécurité Rigoureuses : La mise en place de politiques de sécurité informatique strictes, y compris la gestion des accès et la sécurisation des systèmes d’information, est cruciale pour protéger les actifs numériques.

  4. Audits de Sécurité Réguliers : Les audits et les évaluations de sécurité réguliers permettent d’identifier et de corriger les vulnérabilités avant qu’elles ne soient exploitées par des attaquants.

Conclusion

En 2024, les attaques par phishing et d’ingénierie sociale représentent une menace significative pour la cybersécurité. Cependant, en adoptant une approche multidimensionnelle qui inclut la formation, l’adoption de technologies de pointe, des politiques de sécurité strictes et des audits réguliers, les organisations et les individus peuvent renforcer leur défense contre ces attaques insidieuses. La vigilance, l’éducation et l’investissement dans la sécurité de l’information sont plus cruciaux que jamais pour naviguer en toute sécurité dans le paysage numérique de 2024.


Nos autres articles

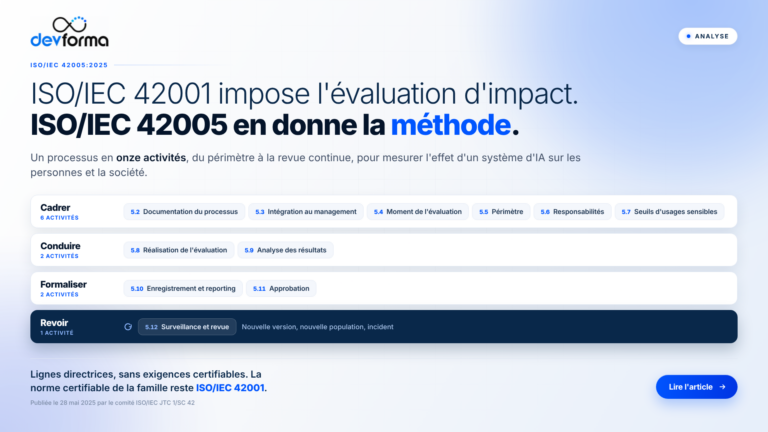
ISO/IEC 42005 : la méthode d’évaluation d’impact des systèmes d’IA

ISO/IEC 42005:2025 est la norme internationale qui fournit les lignes directrices pour évaluer l’impact d’un système d’intelligence artificielle sur les personnes, les groupes de personnes et la société. Elle définit quand conduire l’évaluation, sur quel périmètre, selon quel processus et avec quelle documentation, tout au long du cycle de vie du système.

Lire plus >
harvest now decript later , risque quantique

Harvest Now, Decrypt Later : risque quantique 

Le risque Harvest Now, Decrypt Later repose sur la collecte de communications chiffrées en vue d’un déchiffrement futur. Découvrez comment prioriser la protection des données sensibles, cartographier les usages cryptographiques et préparer la transition post-quantique grâce à l’inventaire CBOM, à l’inéquation de Mosca et à la crypto-agilité.

Lire plus >
Sphère de Bloch représentant un qubit perturbé, illustration de la tribune de Bruno prevost sur l'informatique quantique et la cybersécurité

Informatique quantique : La cybersécurité va au-delà de la PQC

L’informatique quantique fragilise le chiffrement actuel et ouvre de nouvelles capacités d’analyse et de défense. Bruno Prevost, ancien Vice-Président de Thales, élargit le sujet au-delà de la cryptographie post-quantique : attaques physiques sur les qubits, écarts réglementaires européens et quatre urgences opérationnelles pour les RSSI et les directions générales.

Lire plus >